'모두의 AI'는 정부가 추진하는 전 국민 AI 서비스 사업이다.
SK텔레콤·카카오·KT가 이끄는 세 컨소시엄이 선정됐고, 범용 AI와 함께 행정 절차·일상 서비스를 돕는 공공 AI 에이전트가 구상에 포함된다(p.10).
모두의 AI 보안을 살펴봐야 하는 이유는 AI 비서 뒤에 정부 데이터베이스, 인증 시스템, API, 기존 시스템과 개인정보 통제가 연결되기 때문이다(p.11).
이용자가 확인할 것은 세 가지이다.
AI가 접근하는 계정과 정보, 대화창에 넣는 민감 정보, 안내가 틀렸을 때 사람에게 문의할 경로이다.
편리한 화면을 쓰기 전, 그 화면에 어떤 권한을 맡기는지부터 살펴본다.
이 글은 KCBCA Signals Vol.1 Issue 1에 실린 기고 "Korea's AI for All: Build Fast, But Prove the Backend First"(p.10–12)를 바탕으로 한다.
AI 비서는 보이는 앞단일 뿐이다
기고자는 AI 비서를 '눈에 보이는 앞단'이라고 부른다(p.11).
그 뒤에는 정부 데이터베이스·인증 시스템·API·기존 시스템, 개인정보 통제와 보안 인프라, 기관의 책임과 행정 절차가 있다.
다루는 정보도 가볍지 않다.
신원 자격증명, 세금 정보, 복지 수급 자격, 의료 정보까지 포함될 수 있다(p.11).
그래서 모두의 AI 보안은 대화창보다 그 뒤의 연결에서 결정된다.
화면의 속도가 뒤쪽 시스템의 준비를 대신할 수는 없다(p.11).
화면이 약점을 가려 주지는 않는다
2026년 7월, 국립외교원과 연결된 온라인 시스템 침해로 외교부 인력 관련 기록 약 1만 건이 노출된 것으로 추정된다는 발표가 있었다(p.11).
기고자는 기반 시스템이 안정적이고 안전하게 연동되지 않으면, 그 위에 정교한 AI 화면을 얹어도 약점은 사라지지 않고 오히려 더 빨리 드러날 수 있다고 본다(p.11).
식당 추천이 틀리면 무시하면 그만이다.
하지만 정부 시스템에 연결된 에이전트가 자격을 잘못 판정하거나, 틀린 정보를 제출하거나, 민감한 기록을 노출하면 이야기가 다르다.
규모가 커질수록 그 영향도 커진다(p.11).
AI가 틀렸을 때, 누가 책임질까
캐나다에 참고할 사례가 있다.
에어캐나다 승객이 챗봇의 잘못된 유족 할인 운임 안내를 믿었다가 환불을 거절당했다.
BC주 민사분쟁조정위원회는 챗봇이 준 정보에 회사가 책임이 있다며 보상을 명령했다(p.11).
비교적 작은 소비자 분쟁이었다.
기고자는 같은 책임 문제가 세금·의료·이민·공공 혜택·신원 확인에서 생긴다면 어떨지 묻는다.
그렇다고 AI를 버리자는 결론은 아니다.
맡긴 권한에 걸맞은 구조·보안·책임 장치와 사람에게 넘기는 절차를 갖추자는 것이다(p.11).
모두의 AI 보안에서 오류 대응이 빠질 수 없는 이유이다.
다른 나라는 어디서 시작했을까
| 구분 | 접근 방식 (p.11) |
|---|---|
| 미국 | AI 행동계획: 고영향 공공서비스는 기관별 그룹·시범사업으로 시작 (전 국민용 단일 에이전트를 곧바로 두지 않음) |
| 캐나다 | 2026 국가 AI 전략: 정부 도입을 장려하면서 개인정보·책임성, 의미 있는 결정·업무에 사람 개입 강조 |
| 한국 | 전국 단위 시민 대상 서비스를 목표로 접근 |
기고자는 강한 디지털 인프라와 AI를 맞을 준비가 된 제도 인프라는 같은 것이 아니라고 말한다(p.11).
그래서 국가 규모가 출발점인지, 도착점인지를 묻는다(p.10).
기고자의 제안: 작게 시작해 실패부터 시험하기
기고자는 처음 시험하는 범위부터 줄이자고 제안한다(p.11).
도시 하나, 공공서비스 다섯 개, 12개월.
이 'AI 공공 인프라 샌드박스'에서 신원·권한, 기존 시스템 연동, 데이터 유출, 환각 비율, 책임, 사람에게 넘기는 절차를 시험하자는 것이다(p.11–12).
무역 행정·공항·지자체 서비스·공공 결제처럼 한 분야를 깊게 만드는 방식도 함께 제시한다(p.12).
핵심은 실패 시험이다.
레드팀 훈련, 시스템 장애 모의, 백업 절차 점검으로 AI가 불확실하거나 침해되거나 틀렸을 때 무슨 일이 벌어지는지 확인한다.
모델이 작동한다는 증명이 아니라, 모델이 작동하지 않을 때도 전체 시스템이 버틴다는 증명이 목표이다(p.12).
이용자가 지금 확인할 것
기고자가 가장 우려하는 장면은 AI가 갑자기 악해지는 순간이 아니다.
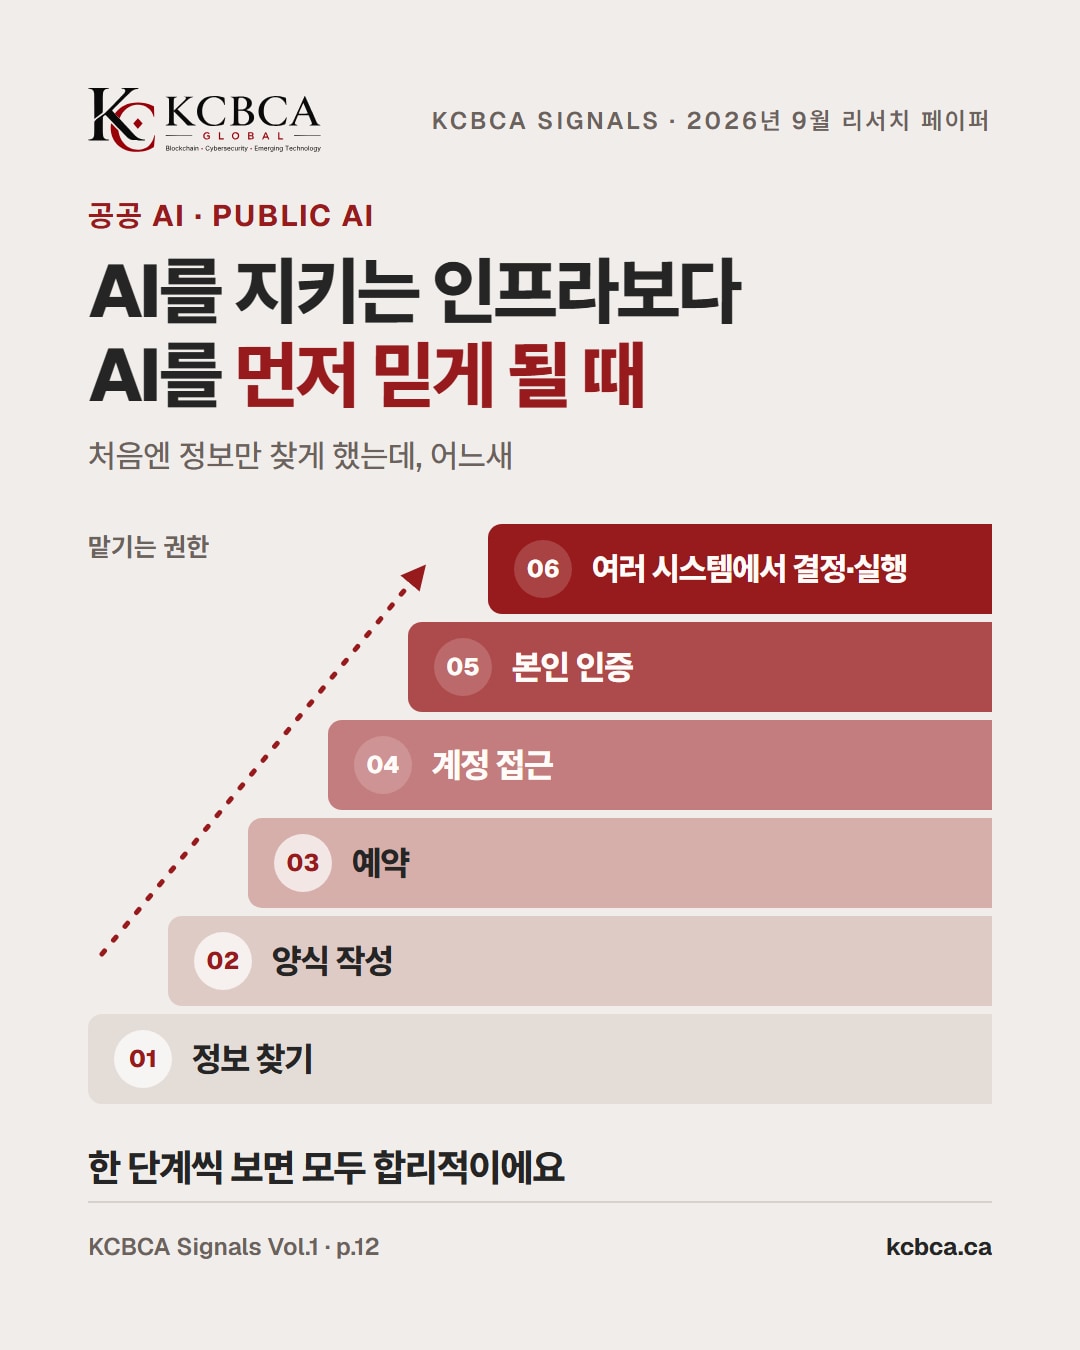
정보 찾기에서 양식 작성, 예약, 계정 접근, 본인 인증, 여러 시스템에서의 결정·실행까지 조금씩 맡기다가 AI를 지키는 인프라보다 AI를 먼저 믿게 되는 상황이다(p.12).
한 단계씩 보면 모두 합리적이라 더 놓치기 쉽다.
아래 표는 기고문과 별개로 KCBCA가 정리한 일반 보안 수칙이다.
모두의 AI 보안을 이용자 쪽에서 점검할 때 참고한다.
| 확인할 것 | KCBCA 일반 보안 수칙 |
|---|---|
| 연결 권한 | 동의 화면·설정에서 AI가 접근하는 계정·정보를 보고, 쓰지 않는 연결은 끊는다. |
| 민감 정보 | 주민등록번호·계좌·카드 번호·비밀번호·인증번호는 대화창에 넣지 않는다. |
| 중요 안내 | 자격·금액·기한은 기관 공식 누리집이나 문서로 다시 확인한다. |
| 사람 상담 | 문제가 생겼을 때 넘어갈 상담원·민원 창구가 있는지 미리 확인한다. |
| 이상 알림 | 요청하지 않은 신청·결제·인증 알림은 해당 기관에 바로 문의한다. |
자주 묻는 질문
Q1. 모두의 AI는 어떤 서비스인가?
세 컨소시엄이 전국에서 쓸 범용 AI와 공공 AI 에이전트를 개발하는 정부 사업이다(p.10).
출시 일정 같은 최신 내용은 정부 공식 발표로 확인한다.
Q2. 모두의 AI 보안에서 이용자가 먼저 볼 것은 무엇인가?
AI가 어떤 정보와 시스템에 연결되는지이다.
연결 권한을 확인하고, 민감한 정보는 필요한 만큼만 입력하는 습관이 기본이다.
Q3. AI가 틀린 안내를 하면 누가 책임지나?
캐나다에서는 챗봇이 준 정보에 회사가 책임이 있다는 판단이 나왔다(p.11).
공공 AI에서 어떻게 다룰지는 아직 열린 질문이다.
Q4. AI 샌드박스는 무엇인가?
전국으로 넓히기 전에 작은 범위에서 실패까지 먼저 시험하는 장이다.
기고자는 도시 하나·공공서비스 다섯 개·12개월을 한 예로 든다(p.11).
한눈에 정리
- AI 비서는 앞단, 보안은 뒤쪽 시스템에서 결정된다
- 공공 AI의 실수는 규모만큼 커질 수 있다
- 틀렸을 때의 책임과 사람 상담 경로가 필요하다
- 기고자 제안: 도시 하나·서비스 다섯·12개월 샌드박스
기고자는 다음 이정표를 'AI for everyone'(모두의 AI)에만 두지 말고, 'AI ready for everyone'(모두를 맞을 준비가 된 AI)를 만들었는지도 물어야 한다고 말한다(p.12).
모두의 AI 보안은 바로 그 질문에서 시작한다.
KCBCA Signals Vol.1 Issue 1 원문 읽기 (p.10)
10월 연재 안내: KCBCA Signals Vol.1 Issue 1을 주제별로 나눠 매주 소개한다. 다음 글은 '프롬프트 인젝션'이다.
참고: KCBCA Signals Vol.1 Issue 1, p.10–12 Paul Kim(KCBCA GLOBAL 설립자·회장) 기고