금융사 16곳의 침해가 확인됐다. 이번 주 보안 뉴스 3가지를 짚어본다.
금융사 16곳 침해 확인
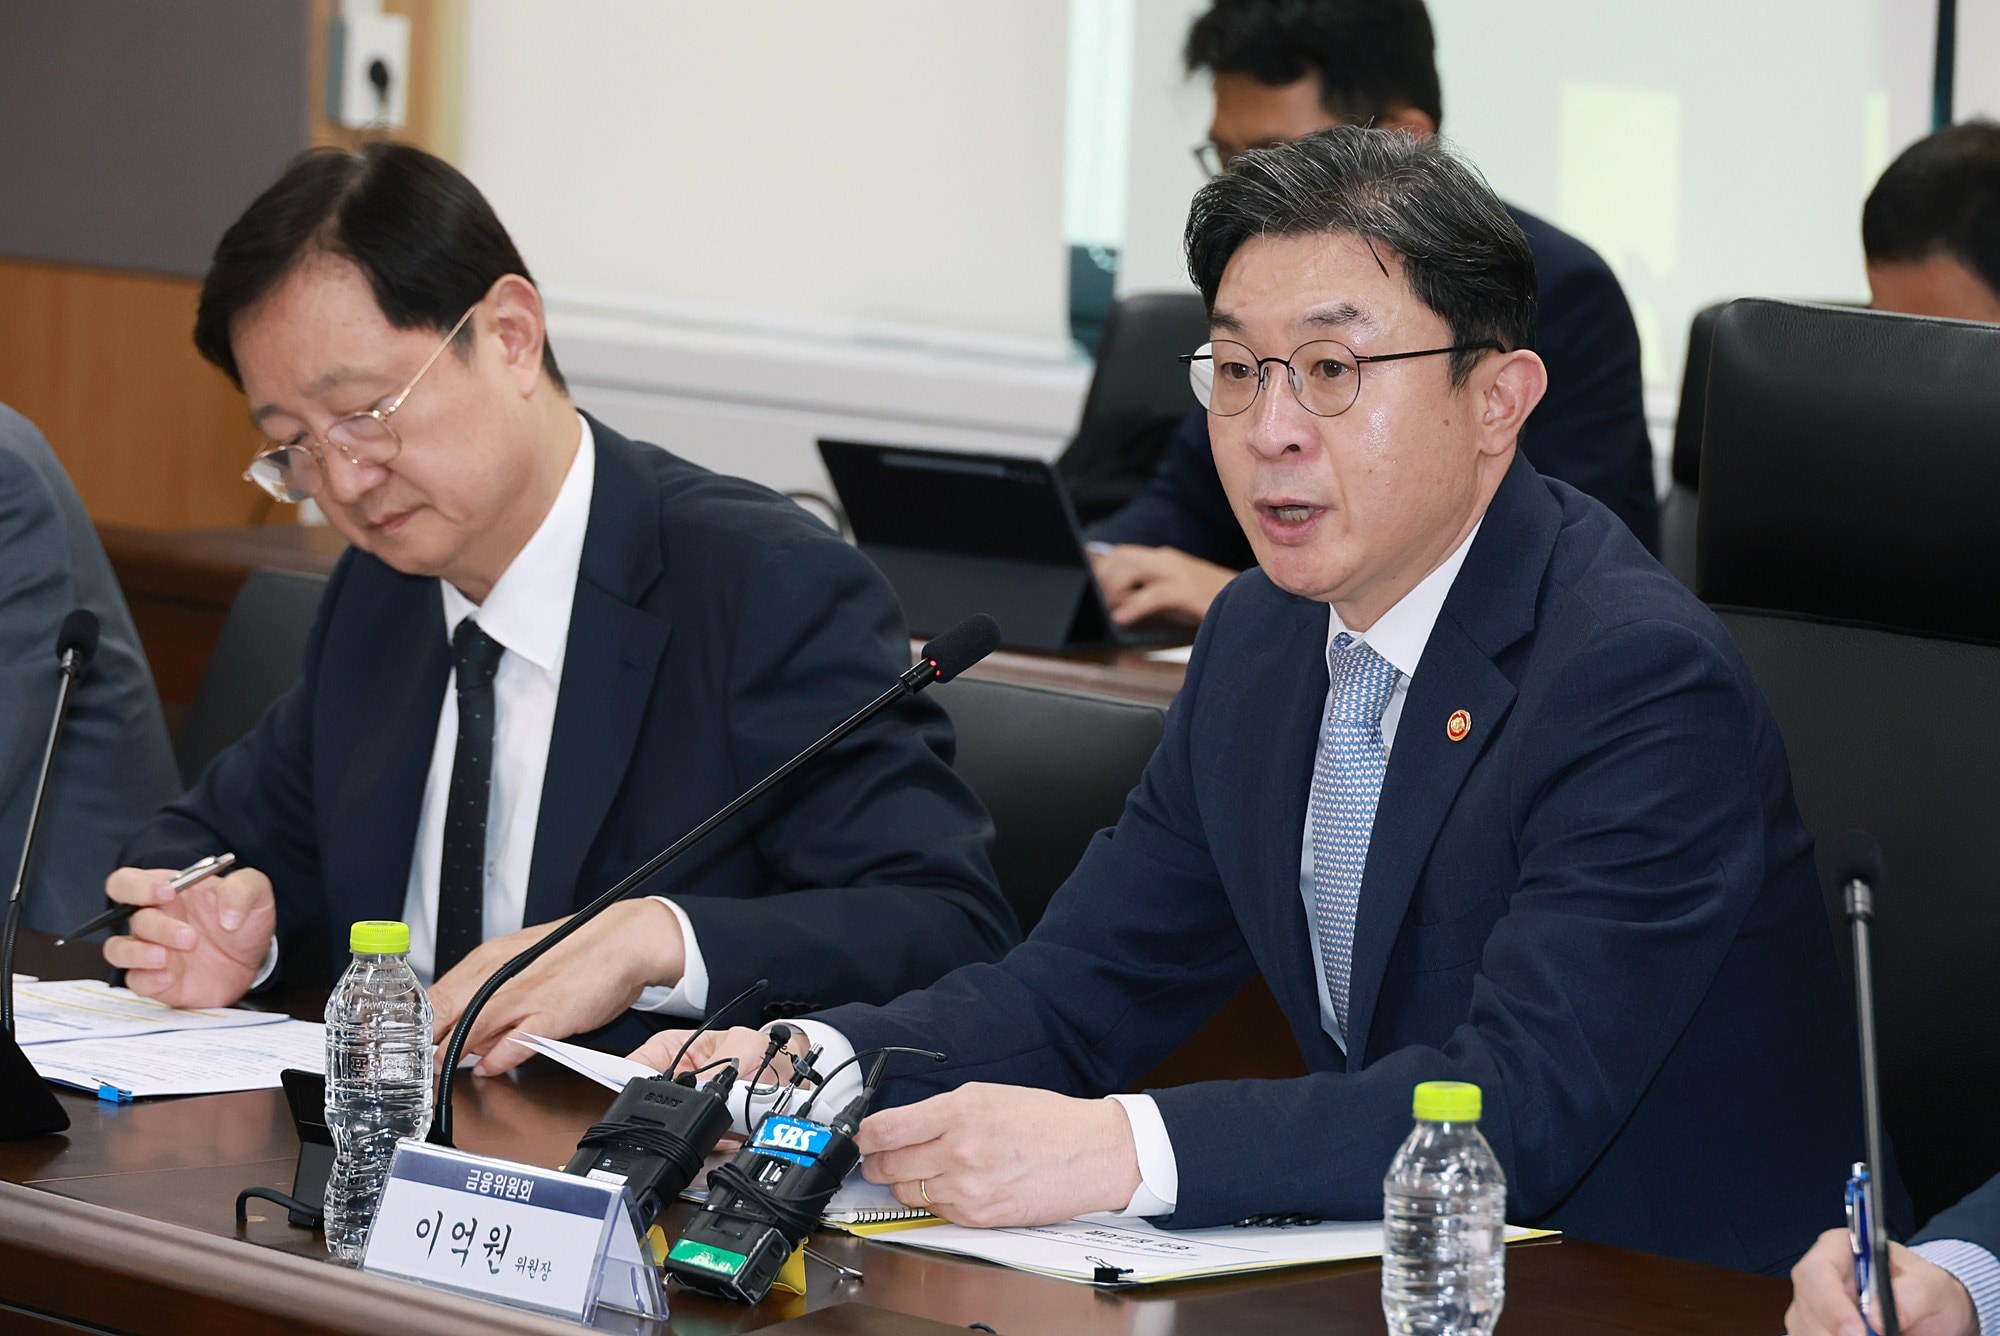
금융위원회는 10월 14일 긴급 회의에서 은행·저축은행·가상자산사업자 등 16곳의 침해를 확인했다. 지금까지 파악된 개인정보 유출은 약 10만 건이다. 크라우드스트라이크는 일부 공격에 중국에서 개발된 AI 침투 테스트 도구 '아르텍스(ARTEX)'가 쓰였다고 분석했다.
출처: 금융위원회 회의(10월 14일, 데일리안 보도), 전자신문(10월 8일)
윈도우 결함 1,411개 수정
마이크로소프트는 10월 13일(현지 시각) 정기 보안 업데이트로 결함 1,411개를 고쳤다. 윈도우 셸 결함(CVE-2026-96951)은 이미 실제 공격에 쓰이고 있다. 인터넷에서 받은 파일의 보안 표시를 우회하는 결함이다.
출처: 보안뉴스(10월 14일), 미국 CISA
하드웨어 지갑에서 무단 부품 발견
렛저(Ledger)는 동남아 판매업체를 통해 팔린 기기에서 무단으로 심긴 부품을 확인했다. 초기 설정 때 화면의 24단어 복구 문구를 읽고 LTE로 외부에 전송하는 장치였다. 렛저는 직판 채널은 영향이 없다고 밝혔다.
출처: The Record(10월 13일)
이번 주 할 일
- 금융사라는 연락은 끊고 공식 대표번호로 직접 확인하기
- 윈도우 업데이트 지금 설치하기
- 하드웨어 지갑은 공식 채널에서 사고, 복구 문구는 누구에게도 알려주지 않기
사진: 금융위원회