가짜 개발 도구에 가짜 채용 면접까지. 수개월 이어진 공격 끝에 가상자산 약 63억 달러가 탈취됐다. 이번 주 보안 뉴스 3가지.
바이낸스, 약 63억 달러 탈취
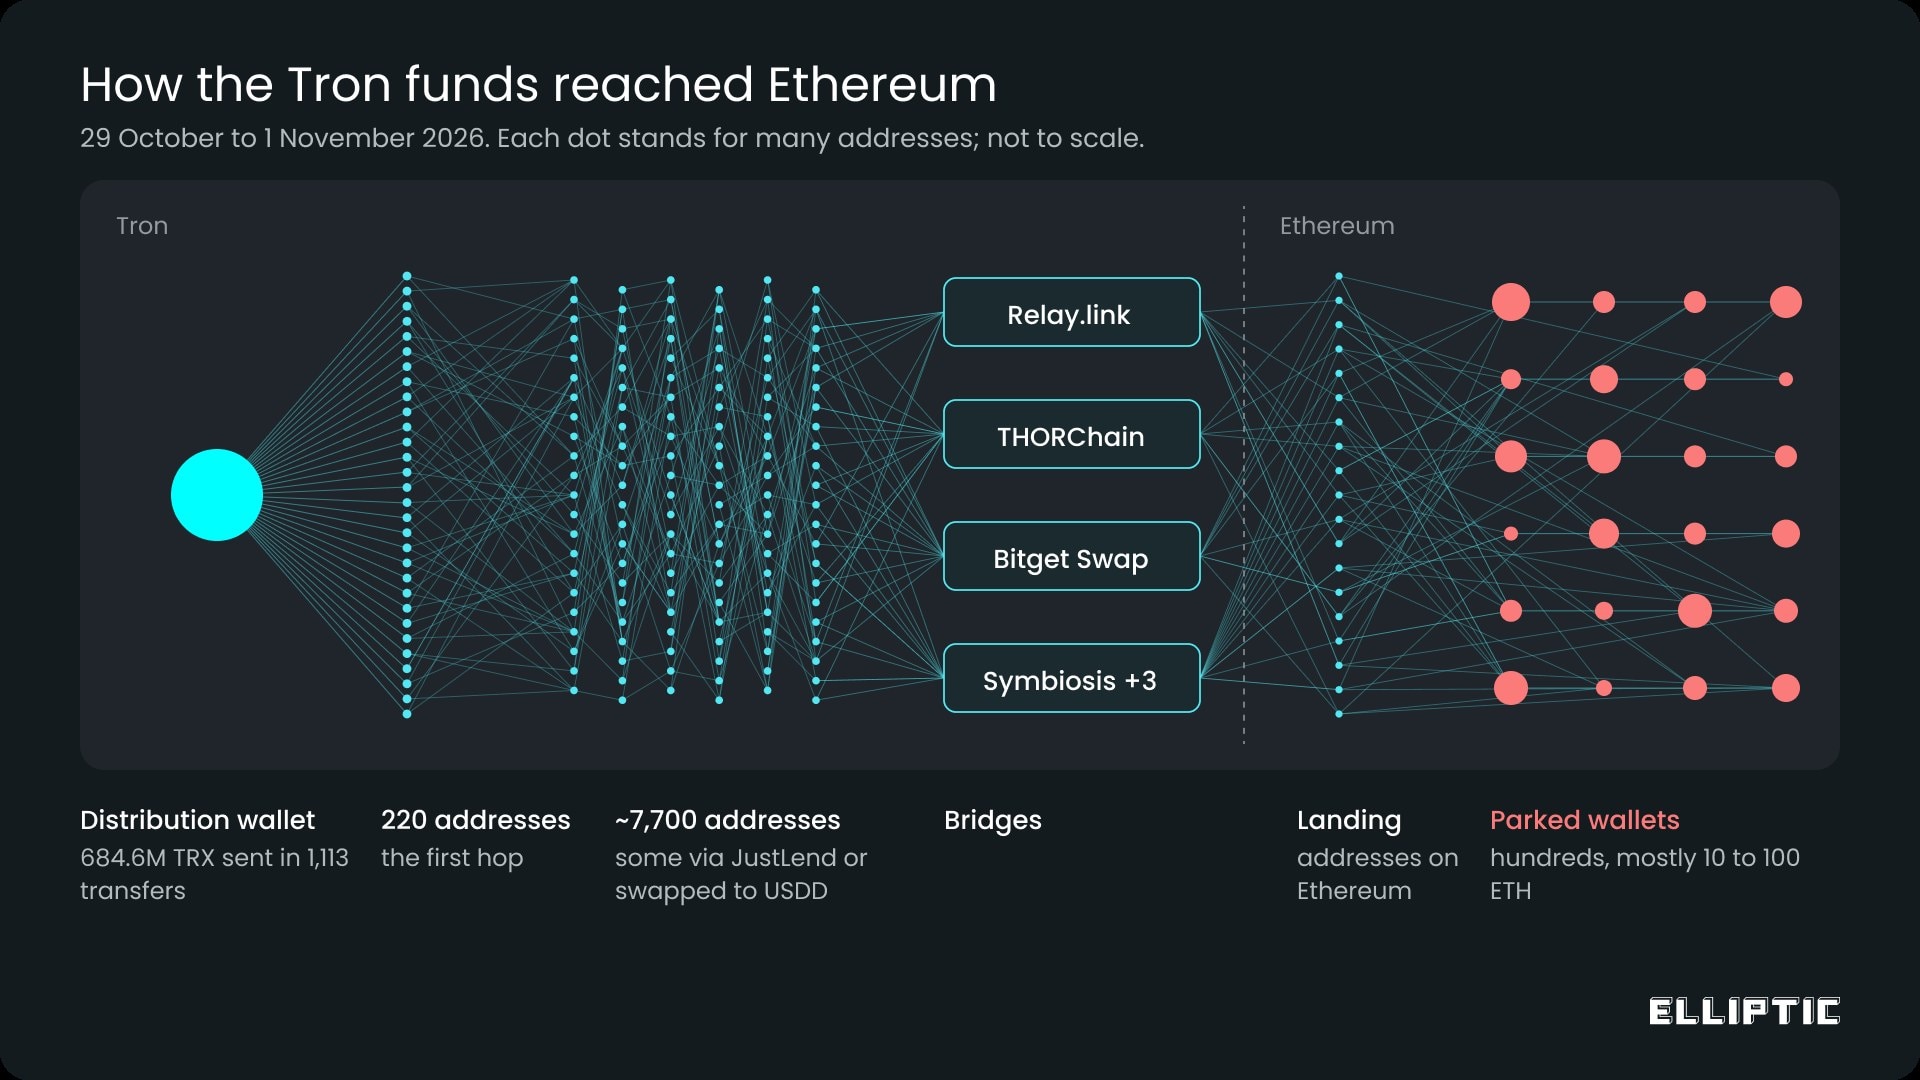
바이낸스는 11월 3일 사고 보고서에서 10월 29일 약 63억4000만 달러어치 자산이 탈취됐다고 밝혔다. 6월 가짜 개발 도구 설치, 9월 가짜 채용 면접의 코딩 과제로 직원 PC가 악성코드에 감염됐다. 공격자는 이를 발판으로 지갑 시스템에 침투했다.
FBI는 북한 소행으로 지목했다. 출처: BleepingComputer·CNBC(11월 3일)
더존비즈온 해킹 여파, 유출 가능성 공지 잇따라
ERP 업체 더존비즈온의 백업 서버에서 암호화된 자료 일부가 반출된 뒤, 이번 주 국기원·켑코이에스 등 고객 기관의 유출 가능성 공지가 이어졌다. 보안뉴스는 11월 4일 26곳의 유출 가능성을 보도했다. 기관에 따라 주민등록번호·계좌번호가 포함될 수 있으며, 실제 유출 여부는 조사 중이다.
출처: 보안뉴스(11월 4일)·데일리시큐(11월 3일)
시놀로지 NAS 랜섬웨어 주의
KISA는 11월 3일 시놀로지 NAS 대상 랜섬웨어 공격에 주의를 권고했다. 파일이 암호화되고 확장자가 L0CK3D 등으로 바뀐다. 시놀로지는 업데이트하지 않은 DSM에서 이미 패치된 결함이 악용된다고 밝혔다.
출처: KISA 보호나라(11월 3일)·BleepingComputer(11월 2일)
이번 주 할 일
- 확인되지 않은 채용 담당자의 과제·파일 실행 금지
- 유출 안내를 받았다면 기관 사칭 문자·전화·링크 주의
- NAS는 DSM 최신 업데이트, 관리 화면은 인터넷 접근 차단