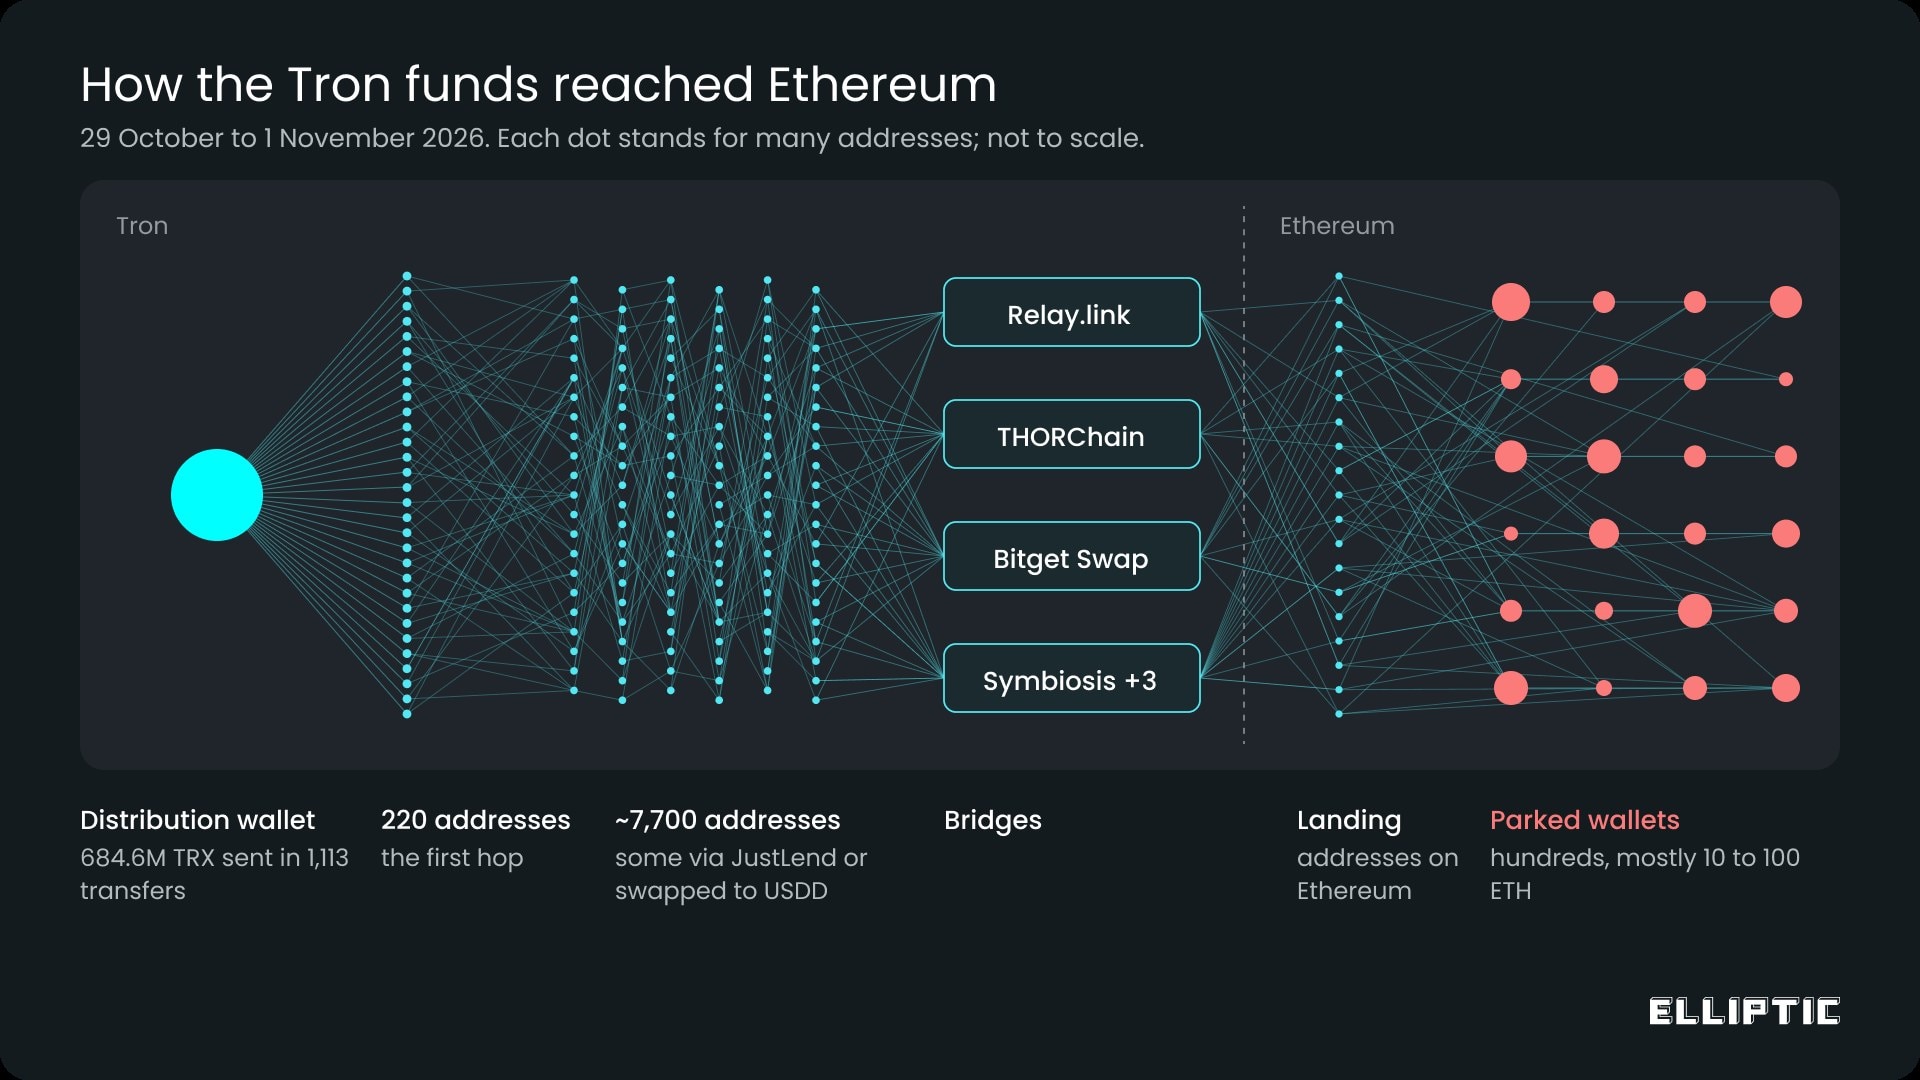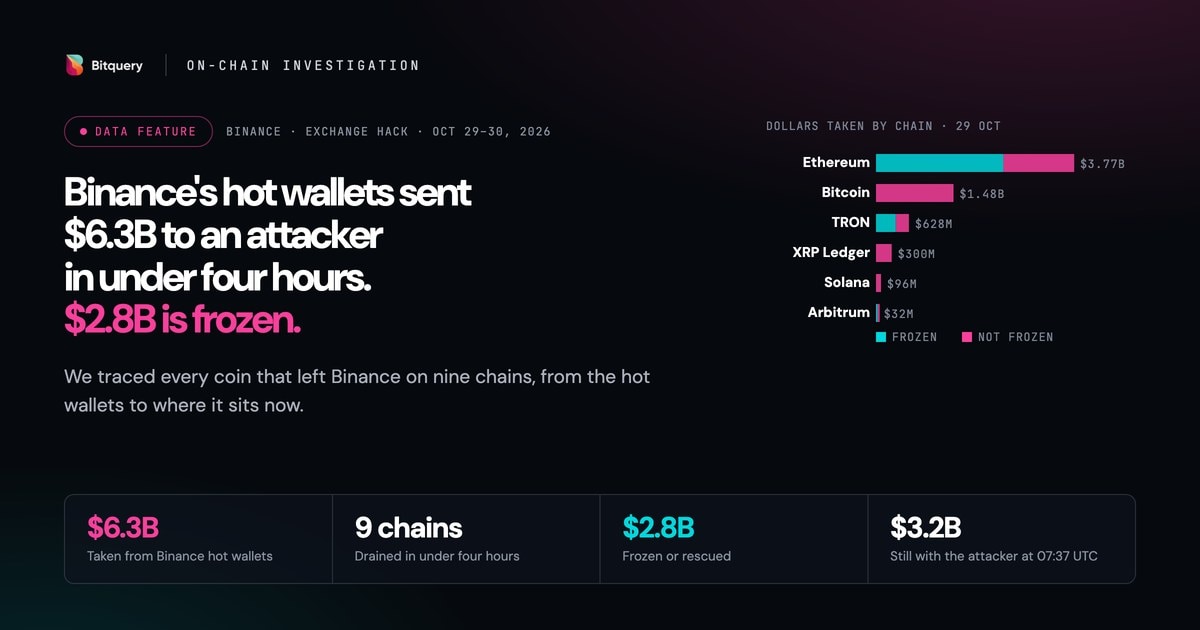
바이낸스는 10월 29일(UTC) 핫월렛 침해로 약 63억 달러 상당의 가상자산이 탈취됐다고 밝혔다. 핫월렛은 인터넷에 연결해 입출금 등에 사용하는 지갑이다. 이용자가 살펴볼 핵심은 피해 규모와 함께 출금 서비스가 어떤 조건으로 복구되는지다.
초기 조사에서는 개발·운영 담당자의 노트북 침해 가능성이 제기됐다. 후속 조사에서는 추가 침해 지점도 발견됐다고 설명했다. 개인키가 유출됐다는 증거는 확인되지 않았다고 밝혔다.
따라서 노트북 한 대나 특정 기술을 확정 원인으로 단정해서는 안 된다. 전체 공격 경로에 대한 조사는 계속되고 있다.
11월 1일 안내한 출금 복구 계획은 단계적 재개를 전제로 한다. 모든 자산과 네트워크의 출금이 동시에 열리는 방식은 아니다. 공식 앱의 출금 화면에서 이용할 자산과 네트워크의 실제 출금 가능 여부를 확인한다.
복구 계획이 발표됐다는 이유만으로 개별 출금까지 정상 처리된다고 판단해서는 안 된다.
계정 확인은 문자나 메신저로 받은 링크 대신 평소 사용하던 공식 앱에서 시작한다. 사고 안내나 복구를 명목으로 비밀번호·인증코드·복구 구문을 요구하면 제공하지 않는다. 계정 보안 설정과 2단계 인증 상태를 점검하고, 본인이 요청하지 않은 인증은 승인하지 않는다.
사진: Bitquery