

딥페이크 사기는 AI가 만든 얼굴·목소리·메시지로 사람을 사칭해 송금이나 승인을 받아내는 수법이다. 생성 메시지와 복제 음성, 조작 영상은 이미 사기에 쓰이고 있다. 미국 FBI도 이런 수법이 잠재적 피해자에게 접근하는 데 드는 노력을 줄인다고 기록했다(p.18).
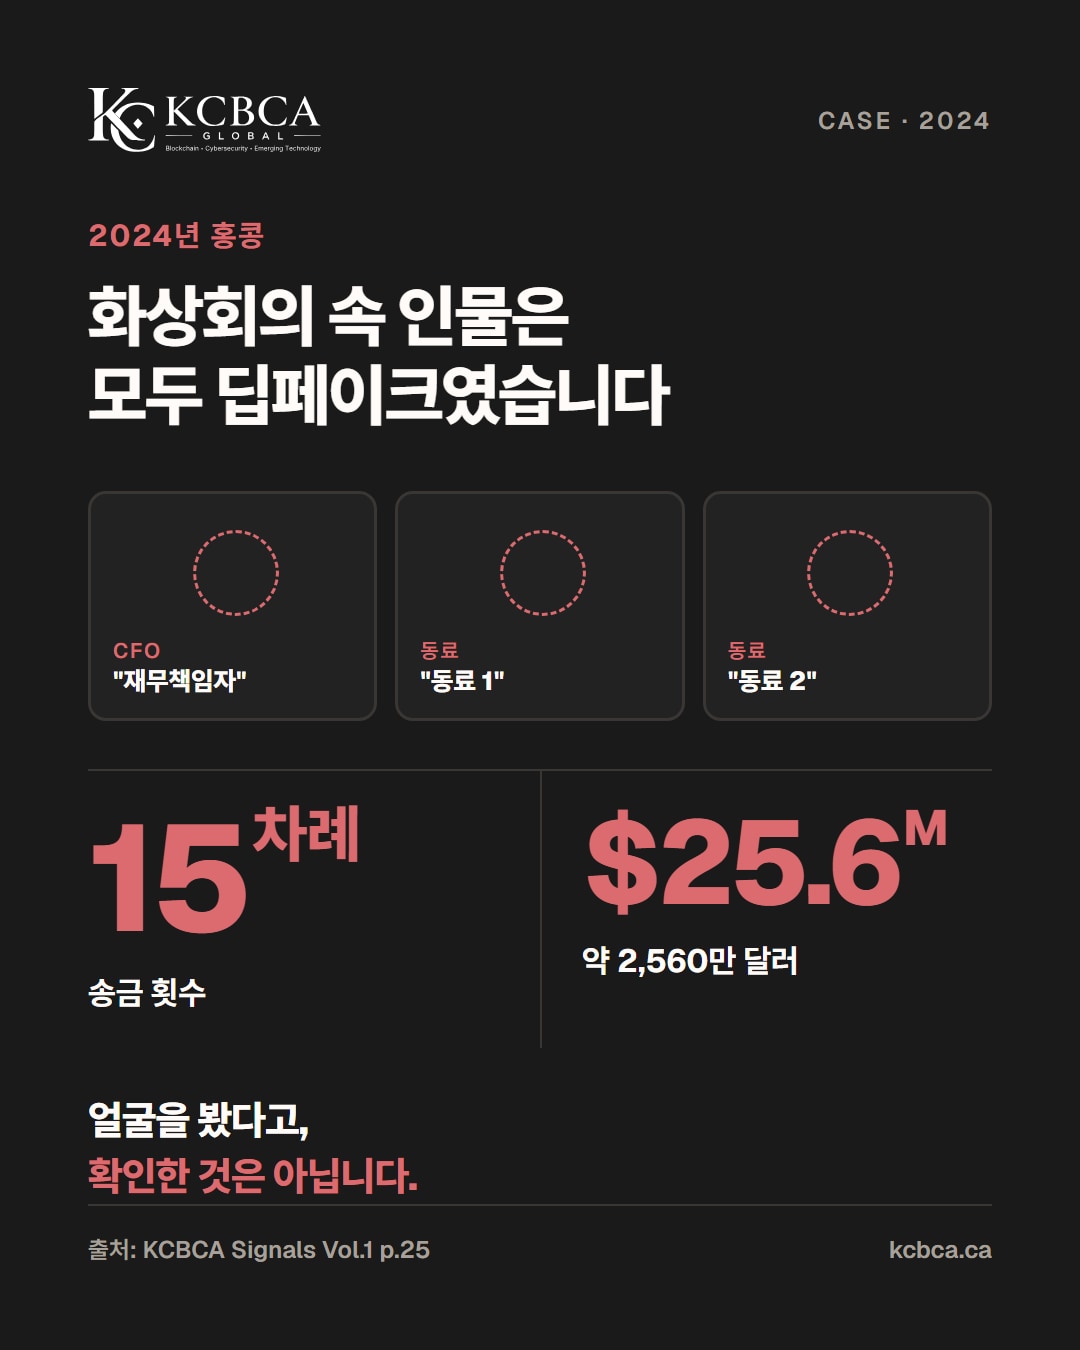
2024년 홍콩에서는 한 직원이 화상회의에 나온 최고재무책임자(CFO)와 동료들의 지시를 믿고 15차례에 걸쳐 약 2,560만 달러를 보냈다. 화면 속 인물은 모두 딥페이크였다(p.25). 핵심 대응은 얼굴이나 목소리에 기대지 않고, 요청을 받은 곳과 다른 경로로 직접 확인하는 것이다(p.25).
기업 송금까지 파고든 사칭
딥페이크 보이스피싱은 가족이나 지인의 목소리를 흉내 내는 전화로 익숙하다. 그런데 딥페이크 사기는 기업 송금에도 파고든다. 홍콩 사례의 직원은 화면에서 CFO와 동료들을 함께 봤기에 송금을 정당한 지시로 받아들였다(p.25).
KCBCA Signals에 실린 기고는 '유효한 서명은 곧 유효한 동의'라는 금융의 오랜 전제가 흔들린다고 짚는다. 거래소 출금 규칙, 다중서명(멀티시그) 운영, 계약법이 모두 이 전제에 기대고 있다(p.25). 승인 절차를 모두 거쳤더라도 승인한 사람이 속았다면, 그 서명은 무엇을 증명할까?
커뮤니티 메시지와 그럴듯한 영상
다음은 기고자가 든 가상 예시이다. 운영진이 보낸 듯한 메시지가 익숙해 보이는 사이트로 안내하고, 행사에 참여하려면 무언가를 '승인'하라고 한다.
프로젝트 관계자가 등장하는 그럴듯한 영상까지 붙을 수 있다(p.18). 메신저 피싱에 딥페이크 영상이 더해진 상황이다.
안심할 만한 단서가 겹칠수록 정작 무엇을 허락하는지는 놓치기 쉽다. 기고자는 익숙한 얼굴이 영상에 나오더라도 그것만으로 서명할 이유가 되어서는 안 된다고 말한다(p.18).
개인키를 지켜도 확인할 것
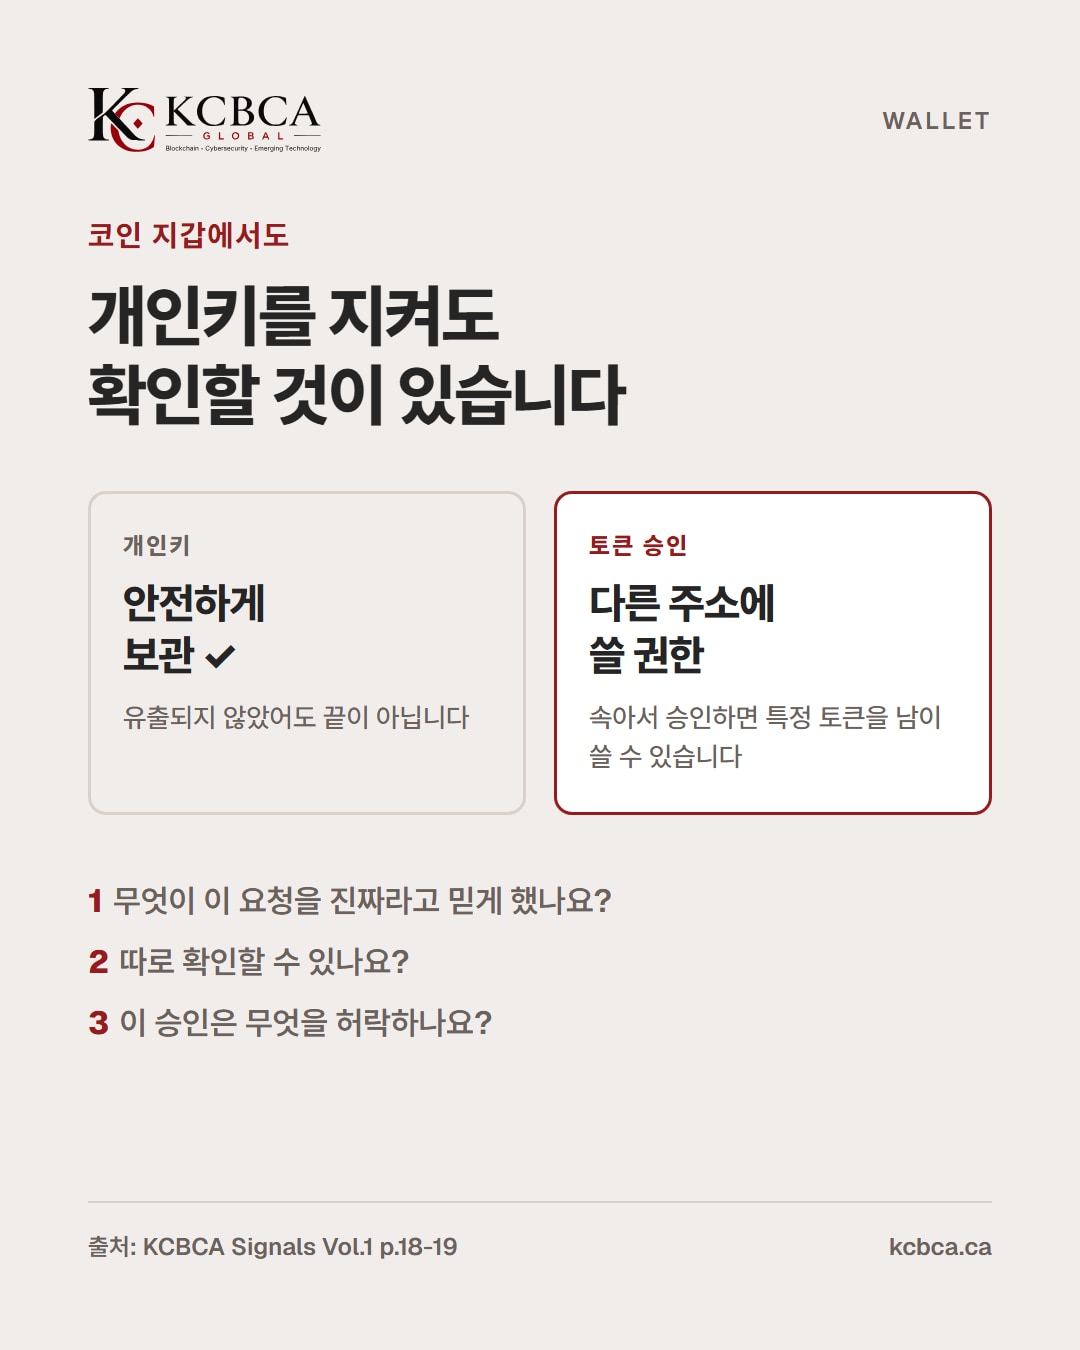
토큰 승인은 다른 주소에 특정 토큰을 쓸 권한을 주는 행위이다. 개인키를 지켜도 속아서 해로운 사용 권한을 줄 수 있다.
이더리움 보안 안내도 과도한 사용 승인을 경고한다(p.18). 평범한 절차라고 여겼지만 실제로는 훨씬 넓은 권한을 허락했을 수 있다.
그래서 기고자는 세 가지를 묻는다. 요청을 진짜라고 믿은 근거는 무엇이었나, 따로 확인할 수 있었나, 지갑은 이 승인이 무엇을 허락하는지 설명했나(p.18). 지갑도 제한된 권한과 넓은 권한을 구분해 보여 줘야 한다고 덧붙인다(p.19).
임원 사칭과 위장 취업
기고에 따르면 북한 연계 조직은 이미 임원을 사칭하고, 가상자산 기업에 가짜 IT 인력을 심고 있다. AI 에이전트도 키를 보유하고 거래를 직접 실행하기 시작했다(p.25).
이어지는 내용은 기고자가 제시한 가상 시나리오이다. AI를 이용한 조직적 사칭이 원화 스테이블코인 발행사나 대형 수탁사의 서명권자를 노린다.
뚫린 코드는 없고, 거래는 모두 암호학적으로 유효하며, 승인은 모두 맞는 얼굴과 목소리에서 나온다. 그때 법원은 프로토콜도, 절차도, 사람도 모두 '예'라고 했다면 손실은 누가 지는지 답해야 한다(p.25).
개인과 조직의 확인 습관
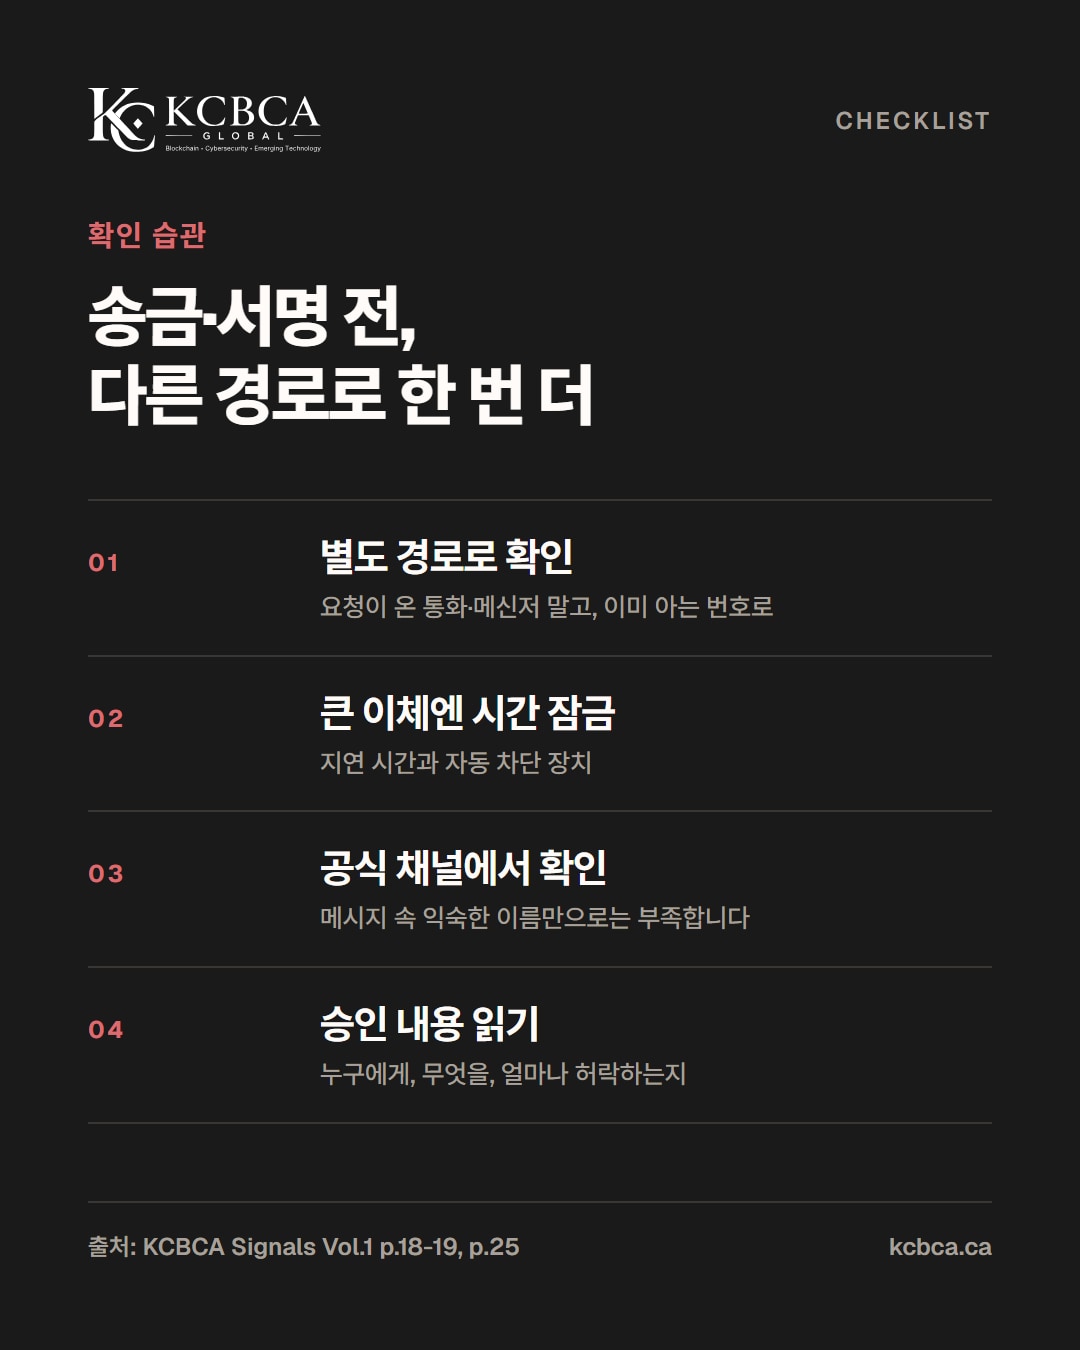
딥페이크 사기를 막는 것은 탐지 도구 하나보다 확인 습관이다. 기고에서 나온 방법을 표로 정리했다.
| 습관 | 이렇게 한다 | 대상 |
|---|---|---|
| 별도 경로 확인 | 요청이 온 통화·메신저가 아니라 이미 아는 번호나 공식 채널로 재확인(p.25) | 개인·조직 |
| 큰 이체 시간 잠금 | 큰 이체에 시간 잠금과 자동 차단 장치(서킷 브레이커) 적용(p.25) | 조직 |
| 공식 채널 확인 | 메시지 속 익숙한 이름만 믿지 않고 공식 안내에서 주소와 요청 확인(p.18-19) | 개인 |
| 승인 내용 읽기 | 서명 전 누구에게, 무엇을, 얼마나 허락하는지 확인(p.18-19) | 개인 |
| '승인된 사기' 훈련 | 해킹뿐 아니라 정상 승인을 거친 사기도 모의 훈련(p.25) | 조직 |
| AI 행동 책임 명시 | AI 에이전트 행동의 책임을 계약에 미리 규정(p.25) | 조직 |
AI 비서가 지갑에 접근한다면
앞으로는 지갑에 접근하는 AI 에이전트가 사람 대신 결정을 내릴 수도 있다. 에이전트가 악성 페이지를 읽고 그 지시를 믿으면 사용자가 원하지 않은 거래를 준비할 수 있다.
사람이 에이전트의 요약만 보고 승인하면 원래 문제는 드러나지 않을 수 있다(p.19). 외부 자료에 심은 지시로 AI의 행동을 바꾸려는 시도를 프롬프트 인젝션이라고 한다(p.19).
영국 국가사이버보안센터(NCSC)는 모델 밖의 안전장치로 행동을 제한하고, 필요한 권한을 필요한 기간만 주며, 실질적인 감독을 유지하라고 권고한다(p.19). 활동을 설명하는 데 지갑 통제권까지 줄 필요는 없다(p.19).
피해가 의심될 때
딥페이크 사기로 이미 돈을 보냈다면 바로 움직여야 한다. 금융감독원은 보이스피싱 피해가 생기면 경찰청 112, 금융감독원 1332 또는 송금·입금 금융회사 콜센터에 즉시 전화해 피해를 신고하고 계좌 지급정지를 신청하라고 안내한다.
자주 묻는 질문
Q1. 딥페이크 사기는 어떻게 알아챌 수 있나?
영상·음성의 어색함만 찾기보다 별도 경로로 확인하는 편이 확실하다(p.25). 요청받은 통화를 끊고, 이미 알고 있는 번호로 다시 건다.
Q2. 영상통화에서 얼굴을 봐도 속을 수 있나?
그렇다. 2024년 홍콩 사례에서 화상회의 속 CFO와 동료들은 모두 딥페이크였다(p.25). 딥페이크 영상통화 사기에서는 얼굴을 본 것만으로 확인했다고 볼 수 없다.
Q3. 개인키만 지키면 코인 지갑은 안전한가?
그렇지 않다. 속아서 토큰 승인을 하면 다른 주소가 특정 토큰을 쓸 권한을 갖게 된다(p.18). 서명 전에 승인 범위를 꼭 읽어 본다.
한눈에 정리
- 딥페이크 사기는 사칭한 얼굴·목소리·메시지로 송금과 승인을 유도한다
- 홍콩에서는 화상회의 뒤 15차례, 약 2,560만 달러가 송금됐다
- 개인키를 지켜도 토큰 승인으로 자산 통제권을 잃을 수 있다
- 얼굴과 목소리가 아니라 별도 경로로 요청을 확인한다
얼굴과 목소리는 승인의 근거가 아니다. 송금과 서명 전, 다른 경로로 한 번 더 확인하는 습관이 딥페이크 사기를 막는 가장 확실한 방법이다.
KCBCA Signals Vol.1 Issue 1 전문 읽기
참고: KCBCA Signals Vol.1 Issue 1 Jun Ahn(MemeCore CEO) p.18-19 허왕(법무법인 윈스 변호사) p.24-25


