블록체인 보안은 거래소·지갑·스마트 컨트랙트처럼 블록체인을 지키는 일만 뜻하지 않는다. 블록체인으로 문서가 바뀌었는지 확인하는 보안도 있다.
보안 감사 자료처럼 민감한 원본은 암호화해 비공개로 두고, 파일의 해시(디지털 지문)만 독립된 원장에 기록한다. 나중에 파일을 받은 사람은 해시를 다시 계산해 기록된 값과 비교하면 된다(p.13).
AI로 그럴듯한 문서와 신원을 만들기 쉬워질수록 출처와 변경 여부를 확인하는 비용은 커진다(p.38). 그래서 원본은 지키되 해시·발행자 서명·확인 이력을 남기자는 것이 이번 기고의 제안이다(p.13-14). 다만 이 방식이 증명하는 것은 기록 이후 바뀌었는지 여부다.
내용이 사실인지는 따로 판단해야 한다(p.15).
앞선 '스마트 컨트랙트 해킹' 글이 블록체인 위 코드의 취약점을 다뤘다면, 이번 글은 블록체인으로 무엇을 지킬 수 있는지를 다룬다.
해시는 문서에서 무엇을 확인하는가?
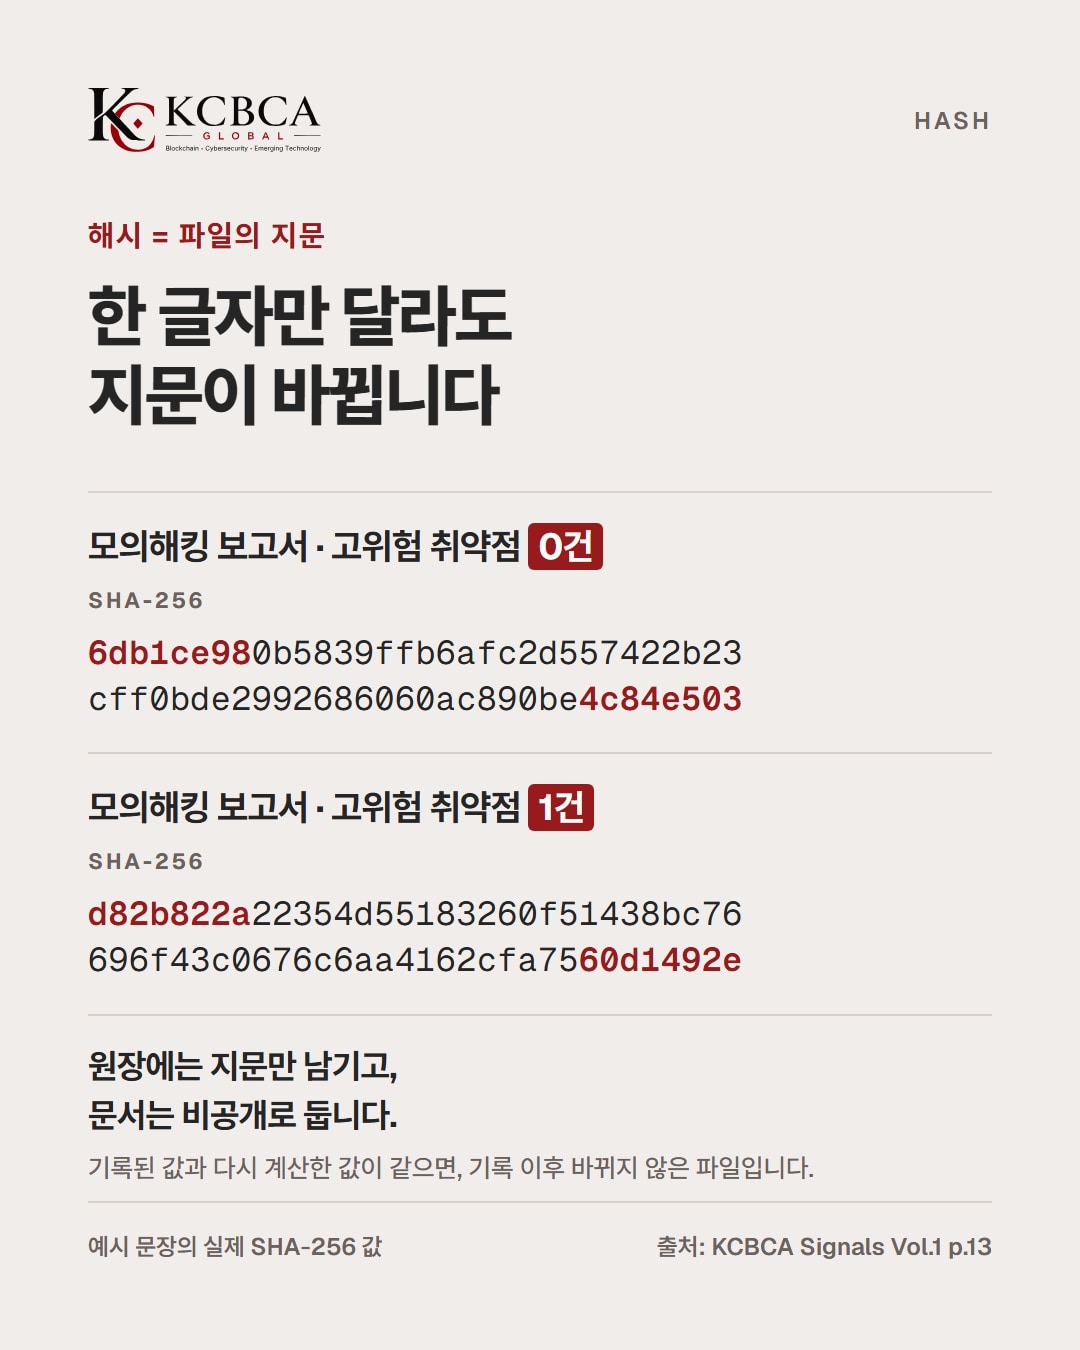
해시는 파일을 고정된 길이의 고유한 값으로 바꾼 결과다. 문서의 아주 작은 부분만 달라져도 값이 완전히 바뀐다.
원래 해시가 블록체인에 기록돼 있으면, 파일을 가진 누구나 해시를 다시 계산해 기록된 값과 대조할 수 있다. 원장에 올라가는 것은 지문뿐이라, 민감한 원본은 비공개 저장소를 떠나지 않는다(p.13).
'불변'보다 정확한 말은 '변조 흔적'
미국 국립표준기술연구소(NIST)는 블록체인을 문자 그대로 불변인 장부가 아니라, 변조 흔적이 남고 변조하기 어려운 분산 원장으로 설명한다. 블록이 쌓일수록 이력을 바꾸기 어려워지고, 바꾸면 드러난다(p.13). 블록체인 보안의 핵심은 '절대 안전'이 아니라 '바꾸면 드러난다'는 성질이다.
PDF 보고서가 남기는 확인의 빈칸
보안 보증은 아직 대부분 PDF 문서로 끝난다.
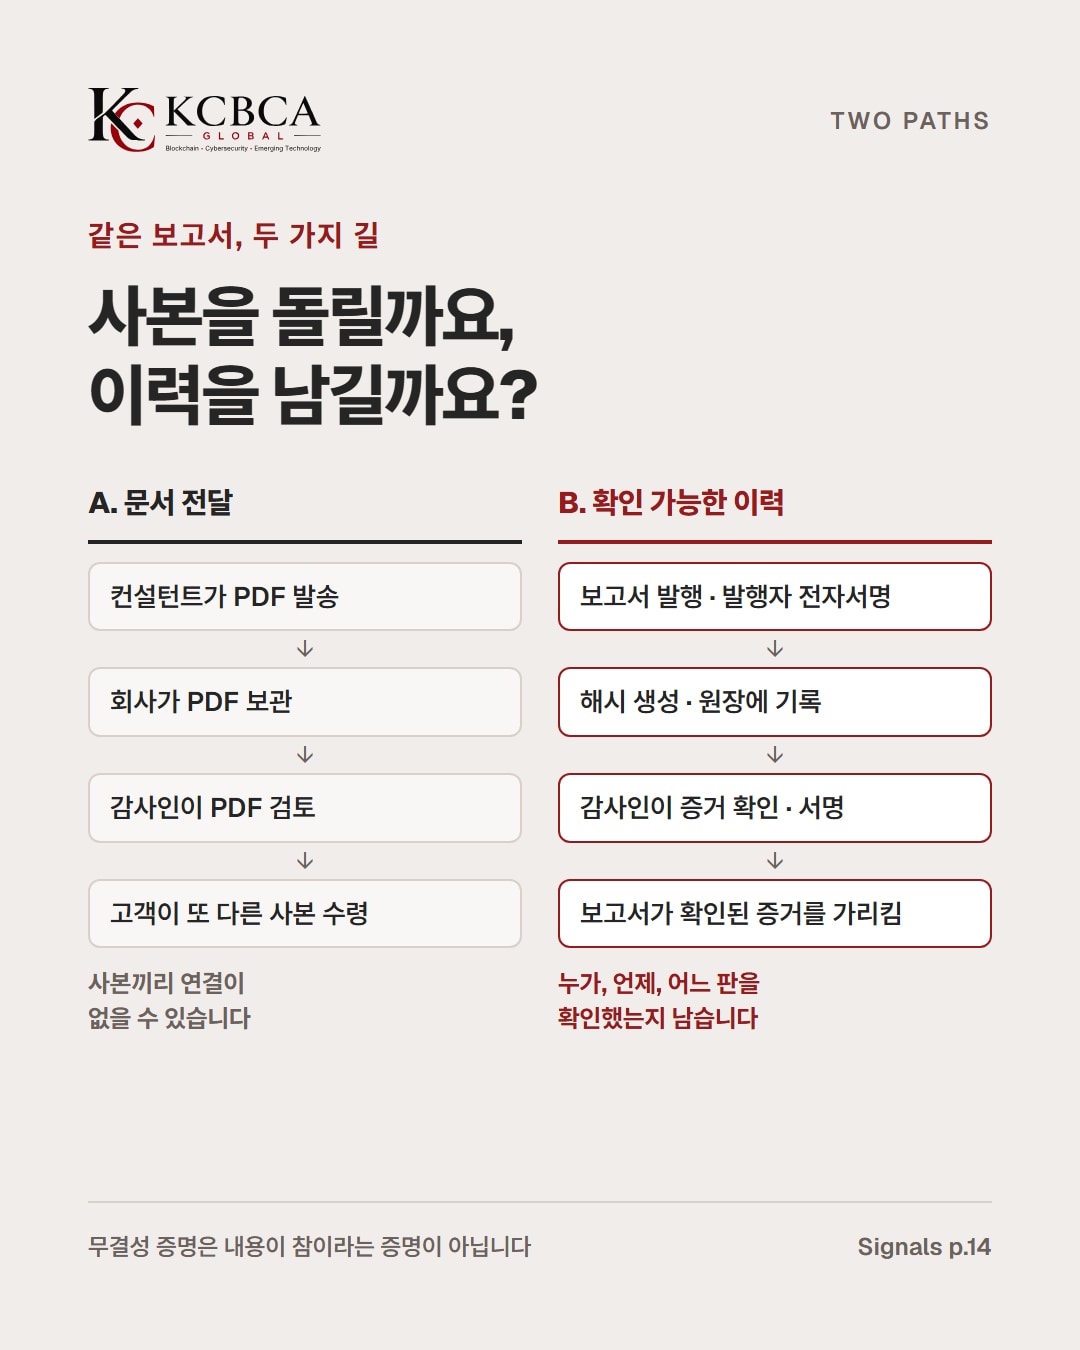
몇 달 뒤 보고서를 받은 고객은 그 파일이 원본인지, 근거가 바뀌지 않았는지, 서명자에게 권한이 있었는지, 인증이 아직 유효한지 스스로 확인하기 어렵다(p.13). 블록체인 보안이 메우려는 빈칸이 여기다. 모의해킹 보고서 한 건을 두 방식으로 비교하면 이렇다(p.14 그림 1).
| 단계 | A. PDF 사본 전달 | B. 확인 가능한 이력 |
|---|---|---|
| 1 | 컨설턴트가 PDF를 보냄 | 보고서 발행, 발행자가 전자서명 |
| 2 | 회사가 PDF를 보관 | 해시를 만들어 원장에 기록 |
| 3 | 감사인이 PDF를 검토 | 감사인이 증거를 확인하고 서명 |
| 4 | 고객이 또 다른 사본을 받음 | 보증 보고서가 확인된 증거를 가리킴 |
| 결과 | 사본끼리 기술적 연결이 없을 수 있음 | 누가, 언제, 어느 판을 확인했는지 남음 |
B 방식에서는 같은 파일 이름으로 다른 보고서를 올려도 해시가 맞지 않는다. 감사인이 몇 번째 판을 근거로 삼았는지, 인증 만료나 증거 교체도 이력으로 남는다(p.14).
블록체인 보안 기술은 어떻게 구성하는가?
제안은 '감사를 블록체인에 올리자'가 아니다. 비공개 증거 시스템 위에 누구나 따로 검증할 수 있는 증명 층을 얹자는 것이다(p.14). IETF도 2026년 6월 RFC 9943에서 서명한 진술을 등록하고 암호학적 영수증을 받는 구조를 표준으로 정했다(p.14).
| 구성 요소 | 하는 일 |
|---|---|
| 오프체인 증거 | 원본은 암호화해 따로 보관, 원장에는 해시·증거 ID·타임스탬프만 |
| 출처 서명 | 해시는 변경 여부만 보여 줌. 누가 만들었는지는 전자서명으로 확인 |
| 수명주기 기록 | 생성·승인·교체·만료·철회를 몰래 고칠 수 없는 사건으로 기록 |
| 검증 가능한 자격증명 | W3C 표준. 소프트웨어가 발급처에 묻지 않고 직접 확인하는 증명서 |
| 영지식 증명 | 원본 공개 없이 조건 충족만 확인. ISO/IEC 27565:2026 지침 |
보고서는 그대로 남아도 된다. 다만 받는 사람이 믿어야 할 유일한 근거는 더 이상 보고서가 아니다(p.15).
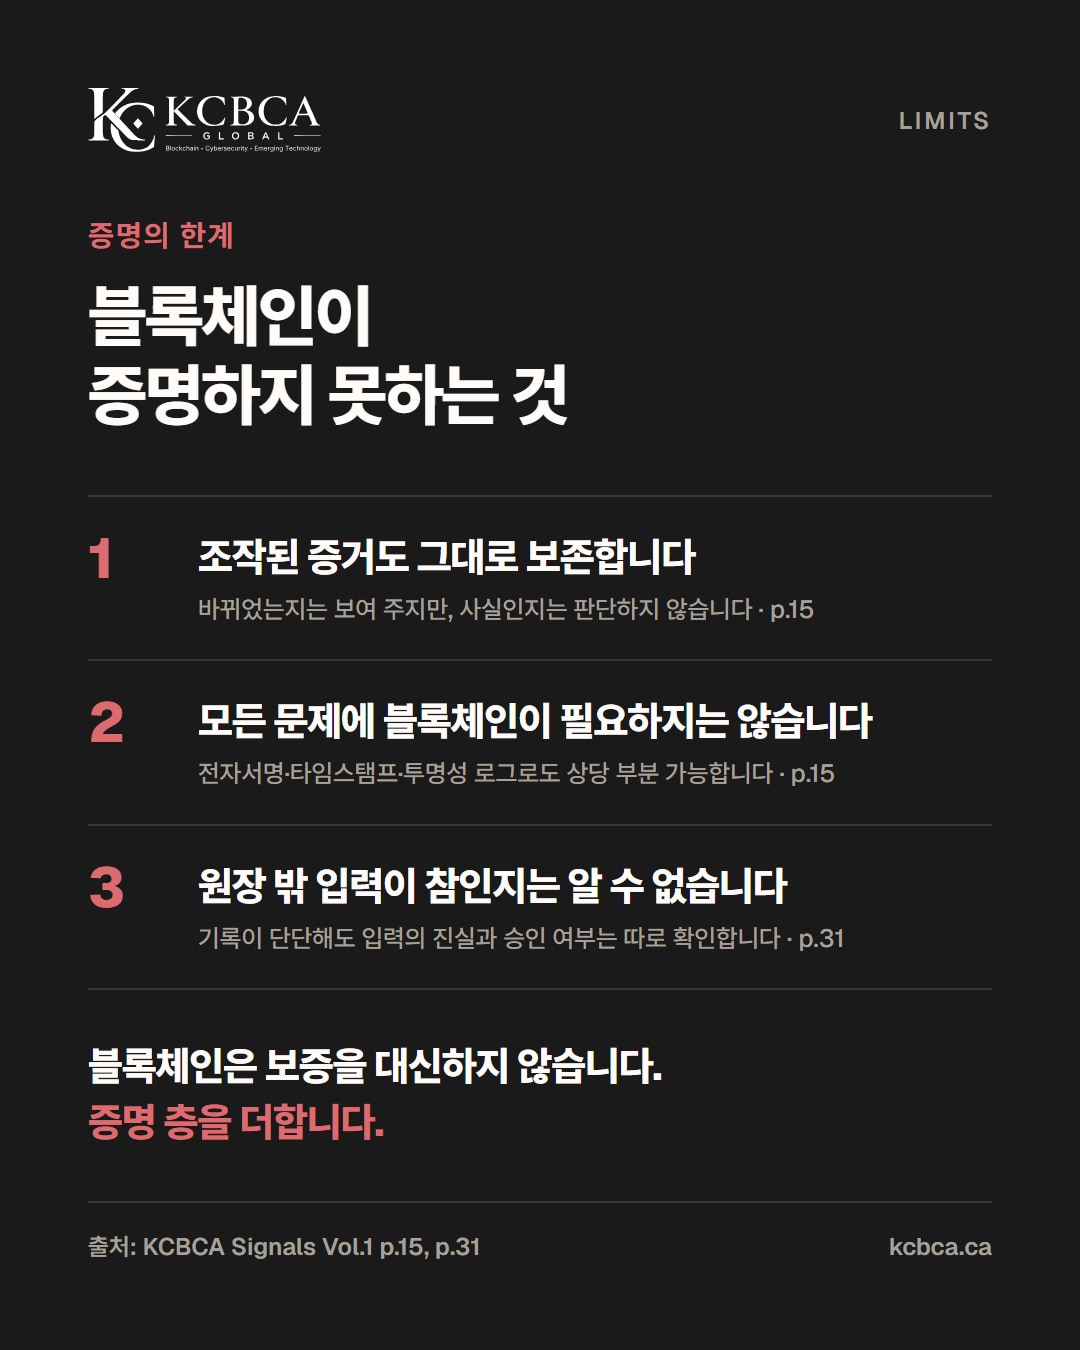
블록체인이 증명하지 못하는 세 가지
① 조작된 증거도 그대로 보존한다 조작된 문서의 해시를 기록해도 입증되는 것은 '그때 기록됐고 이후 바뀌지 않았다'뿐이다. 증거가 충분하고 적절한지는 감사인이 판단한다(p.15).
② 모든 문제에 블록체인이 필요하지는 않다 전자서명, 신뢰할 수 있는 타임스탬프, 투명성 로그로도 같은 성질을 상당 부분 얻는다. 블록체인은 여러 기관이 어느 한 곳에 통제권을 주지 않고 같은 이력을 확인할 때 유용하다(p.15).
③ 원장 밖 입력의 진실은 알 수 없다 블록체인은 기록을 바꾸기 어렵게 할 뿐, 밖에서 들어온 입력이 사실이었는지, 행동이 승인됐는지는 증명하지 못한다. 나쁜 결정을 오래 남긴 기록도 여전히 나쁜 결정이다(p.31).
협력사 증거와 AI 시대의 신뢰
협력사 보안에서도 연 1회 설문지 대신, 누가 증거를 냈고 어느 버전을 검토했으며 이후 바뀌었는지를 추적하자는 제안이 나온다.
검토할 때 사실이던 증거가 계속 사실이라는 보장은 없기 때문이다(p.21). AI가 지능을 흔하게 만들수록 신뢰는 귀해진다. 누가 만들었는지, 누가 이 기계에 행동을 허락했는지 답하는 신원·자격증명 인프라가 블록체인의 다음 쓰임이 될 수 있다(p.38-39). 코인보다 증명에 가까운 블록체인 보안이다.
자주 묻는 질문
Q1. 블록체인에 올리면 해킹을 못 하는가?
아니다. 블록체인은 기록을 바꾸기 어렵게 할 뿐, 서비스 전체를 해킹에서 지켜 주지는 못한다. 처음부터 조작된 자료를 올리면 그 조작본도 그대로 보존된다(p.15, p.31).
Q2. 영지식 증명은 무엇인가?
원본을 공개하지 않고 조건을 충족했다는 사실만 확인하는 암호 기법이다. 모든 직원이 신원 조회를 마쳤다는 것을 보이려고 급여 파일 전체를 공개할 필요가 없어진다(p.15).
Q3. 해시와 전자서명은 어떻게 다른가?
해시는 파일이 바뀌었는지를, 전자서명은 누가 발행했는지를 확인한다. 그래서 둘을 함께 쓴다(p.14).
한눈에 정리
- 블록체인 보안은 변경 이력 확인에도 쓰인다
- 원본은 비공개, 원장에는 해시·서명·확인 이력
- 바뀌었는지와 사실인지는 별개의 질문이다
- 블록체인은 보증에 증명 층을 더한다(p.15)
블록체인 보안 기술을 검토할 때도, '검증했다'는 문서를 받았을 때도 무엇을, 어느 버전을, 누가 언제 확인했는지부터 물어본다(p.15).
KCBCA Signals Vol.1 Issue 1 전문 읽기
참고: KCBCA Signals Vol.1 Issue 1 Anthony Green(Greenhat Assurance 매니징 파트너, KCBCA GLOBAL 이사) p.13-15 Rob Goehring(Wisr.ai CEO) p.21 · Ted Kim(Shorti CEO) p.31 Aelia Zawiłska(RAEYS 창업자) p.38-39