피싱 사이트는 진짜 서비스처럼 꾸며 로그인 정보·결제 정보·지갑 승인을 받아내는 가짜 사이트이다. 확인할 때는 주소 철자뿐 아니라 링크를 받은 경로와 사이트의 요청까지 봐야 한다. 진짜 계정이나 정상 도메인이 미끼가 될 수도 있기 때문이다.
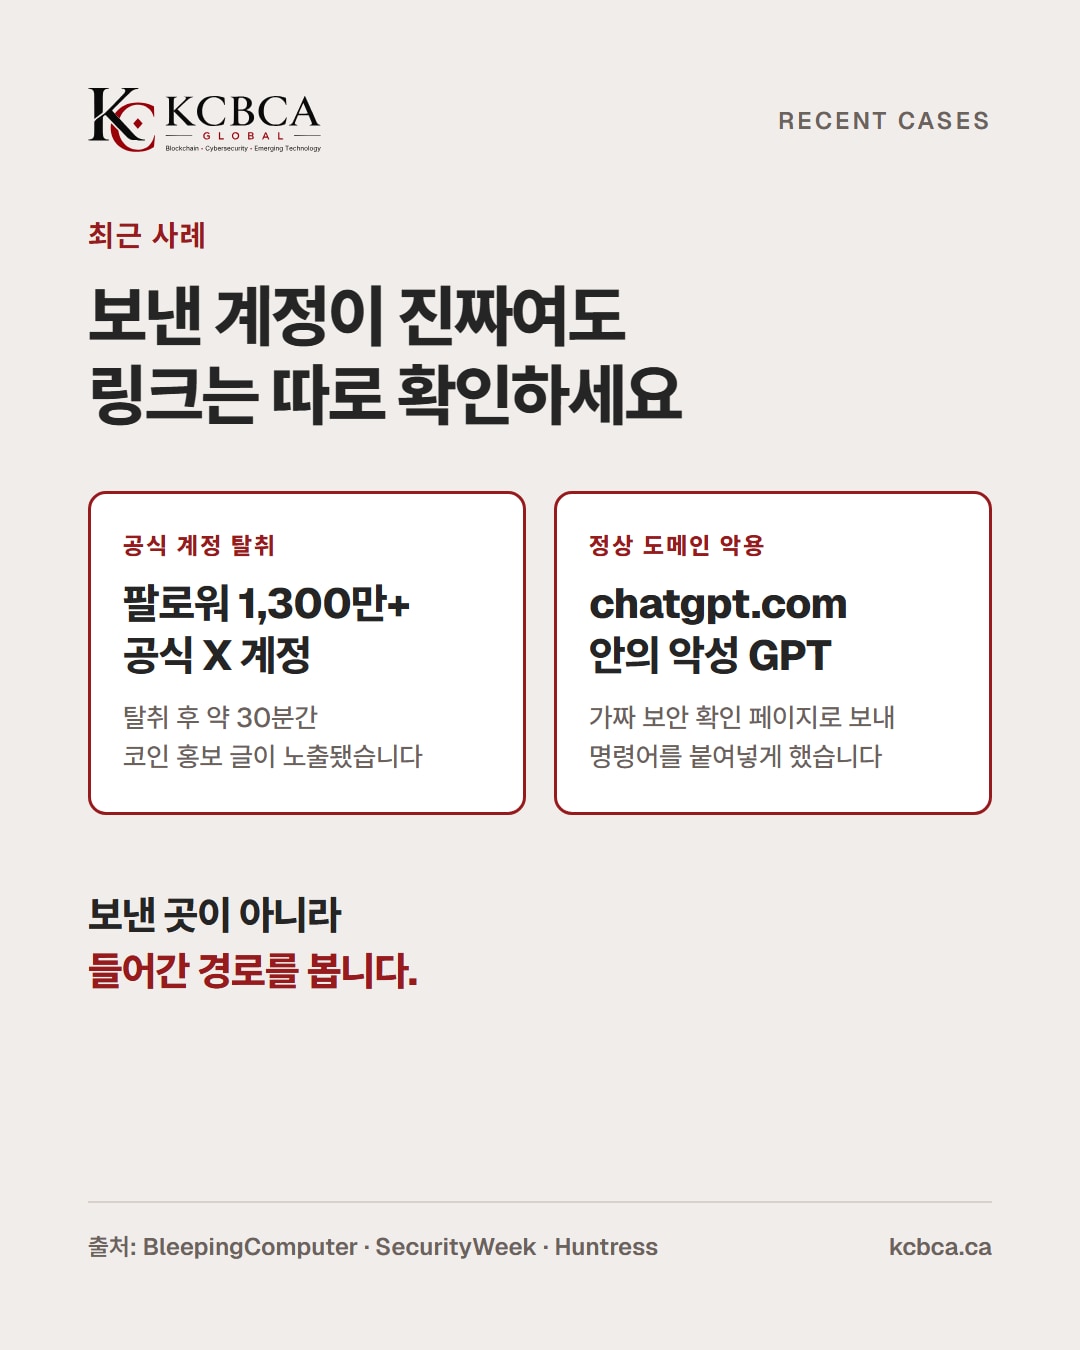
10월 2일에는 팔로워 1,300만 명이 넘는 마이크로소프트 공식 X 계정이 탈취돼 '$Clippy' 코인을 홍보했다(BleepingComputer). 9월 말에는 정상적인 chatgpt.com 안의 악성 GPT가 이용자를 가짜 보안 확인 페이지로 안내했다(Huntress).
따라서 받은 링크에서 곧바로 로그인하거나 결제·지갑 승인·명령어 실행을 하지 않는다. 공식 홈페이지나 앱을 직접 찾아 같은 안내가 있는지 따로 확인하는 것이 핵심이다(KCBCA Signals p.19).
이 글은 KCBCA Signals Vol.1 Issue 1 인터뷰(p.18-19)와 최근 보안 보도를 바탕으로 정리했다.
피싱 사이트 구별 체크 표
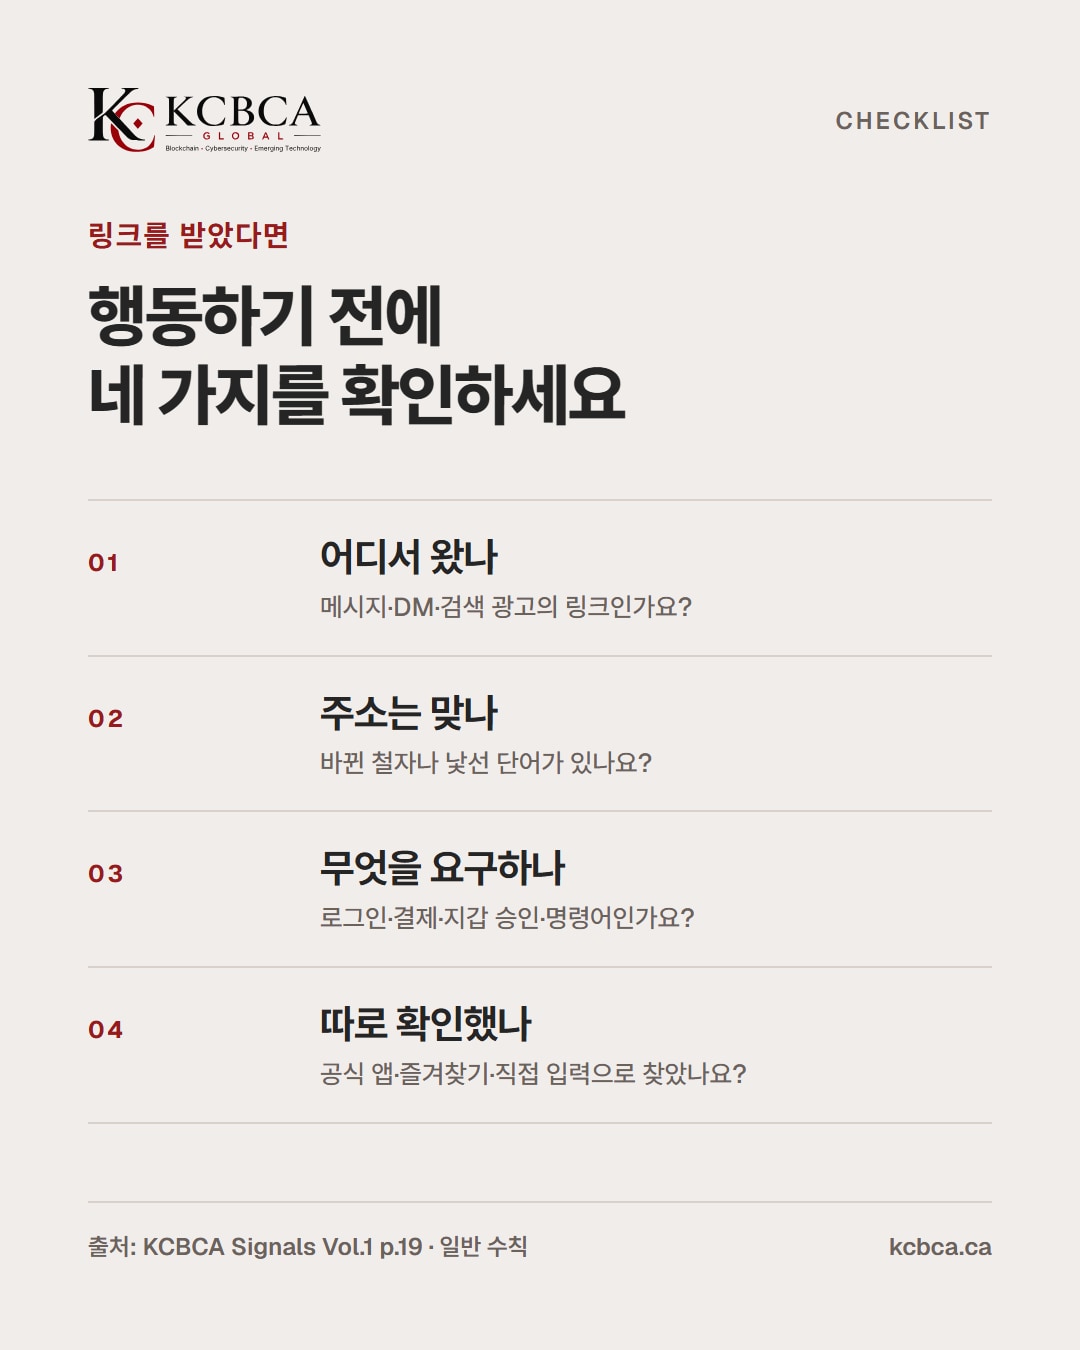
링크를 받았다면 네 가지를 차례로 확인한다. 아래는 일반 수칙이다.
| 확인할 것 | 이렇게 본다 | 한계 |
|---|---|---|
| 주소 | rn↔m, 0↔o 같은 철자 바꿔치기, 낯선 단어 | 정상 도메인 안에도 악성 페이지가 있다 |
| 인증서(자물쇠) | 연결이 암호화됐다는 표시일 뿐이다 | 가짜 사이트도 자물쇠를 달 수 있다 |
| 요청 내용 | 로그인·결제·지갑 승인·명령어 붙여넣기를 갑자기 요구하나 | 그럴듯할수록 따로 확인한다 |
| 들어온 경로 | 메시지·DM·검색 광고 링크인가, 직접 찾아왔나 | 보낸 계정도 탈취될 수 있다 |
주소와 자물쇠는 단서이지만 결론은 아니다. 안전장치가 무엇을 확인하고 무엇을 놓치는지도 알아야 한다(KCBCA Signals p.19).
익숙함의 함정
피싱 사이트가 노리는 것은 익숙한 모습이다. 늘 보던 운영진 이름이나 서비스 화면, 팔로우하던 공식 계정은 경계를 낮출 수 있다.
KCBCA Signals 인터뷰는 메신저 속 익숙한 이름만으로 요청을 믿어서는 안 된다고 짚는다(p.19). 커뮤니티에 익숙해도 지갑 요청은 별도로 확인해야 한다(p.18).
가상자산 피싱의 흐름
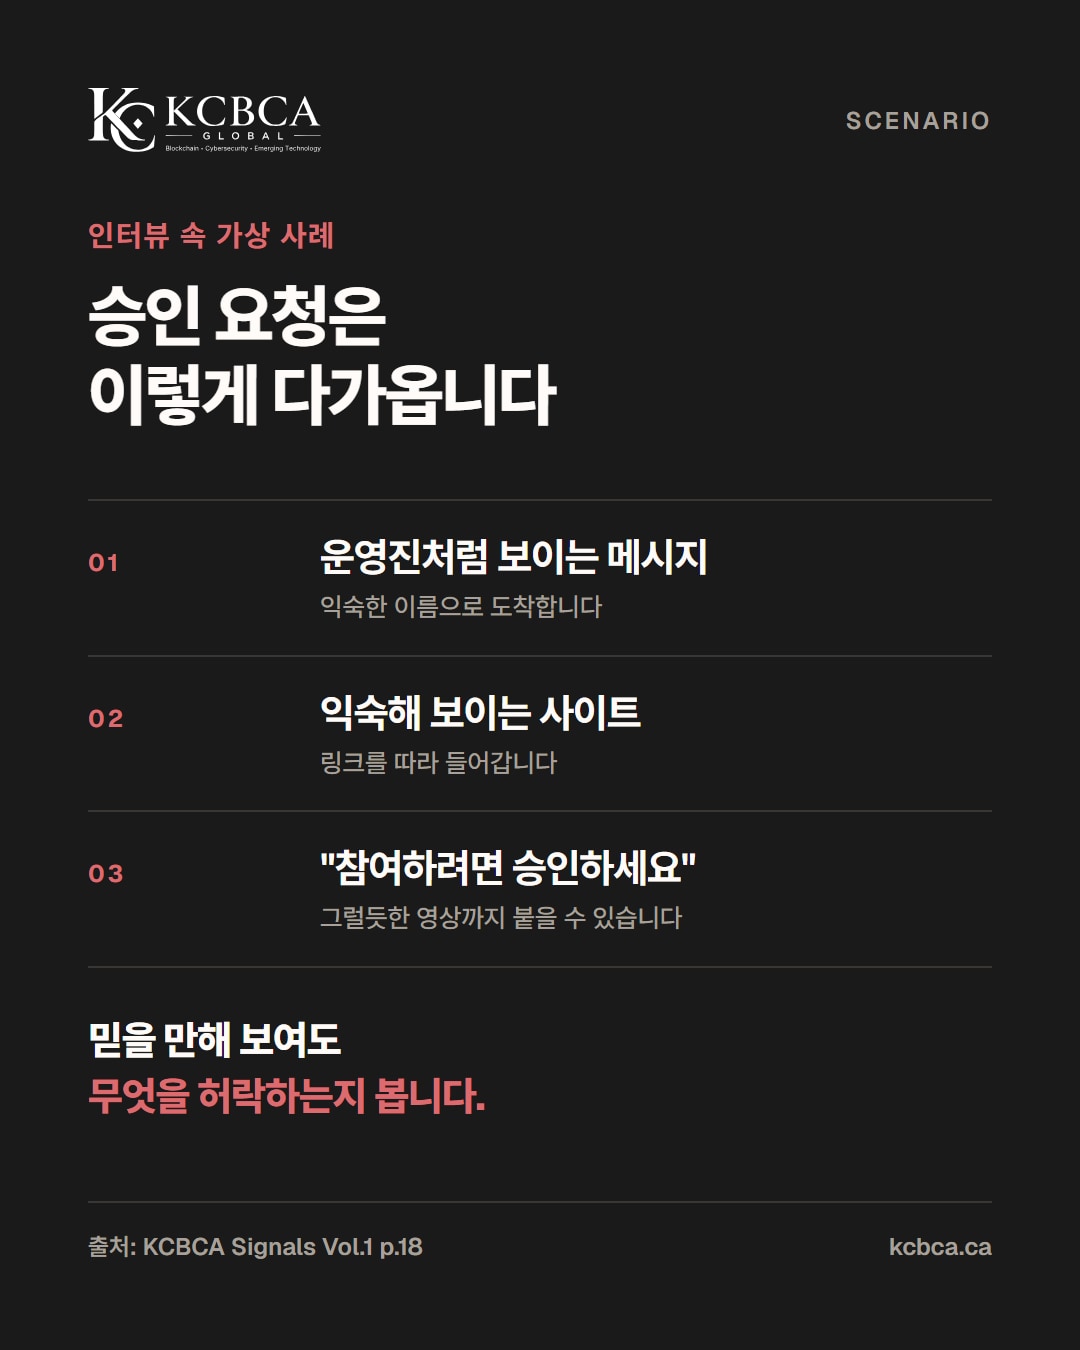
인터뷰에 나온 다음 내용은 가상 사례이다(p.18).
- 운영진이 보낸 듯한 메시지가 온다.
- 링크를 열면 익숙해 보이는 사이트가 나온다.
- 참여하려면 무언가를 승인하라고 한다.
안심되는 신호가 겹치면 실제로 무엇을 허락하는지 놓치기 쉽다(p.18). 토큰 승인은 다른 주소에 특정 토큰을 쓸 권한을 줄 수 있다(p.18). 승인 내용은 10월 14일 「콜드월렛」 글에서 자세히 다룬다.
진짜 계정, 정상 도메인이 쓰인 사례
사례 1. 공식 X 계정 탈취
10월 2일, 팔로워 1,300만 명이 넘는 마이크로소프트 공식 X 계정(@Microsoft)이 탈취됐다. 계정은 클리피 사칭 계정의 글을 퍼 나르며 '$Clippy' 토큰을 홍보했다(BleepingComputer).
게시물은 약 30분간 노출됐다(SecurityWeek). 마이크로소프트는 무단 접근을 확인했고 계정을 확보해 무단 게시물을 삭제했다고 밝혔다. 탈취 방법은 공개하지 않았다.
공식 계정의 게시물이라도 평소와 다른 코인·이벤트·승인 요청은 홈페이지에서 따로 확인한다.
사례 2. chatgpt.com 안의 악성 GPT
'ChatGPT' 검색 결과의 스폰서 광고가 정상적인 chatgpt.com에 올라온 악성 맞춤형 GPT 'Plus 5.6'으로 이어졌다. 이 GPT는 서비스가 작동하지 않는다며 '예비 도메인'으로 안내했다.
도착한 곳은 Cloudflare 보안 확인을 흉내 낸 Google Sites 페이지였다. 지시대로 명령어를 Terminal·PowerShell에 붙여넣으면 원격 접근 트로이목마(RAT)가 설치됐다.
Huntress는 이 페이지와 관련된 사고를 최소 40건 확인했고, 그중 2건이 악성 GPT를 거쳤다. OpenAI가 첫 GPT를 지운 뒤에도 두 번째 GPT가 나타났다(Huntress, Help Net Security). 이용자가 마지막에 닿은 곳은 결국 피싱 사이트였다.
정상 웹사이트나 CAPTCHA 확인 화면은 명령어 복사·붙여넣기를 요구하지 않는다(Help Net Security).
이미 눌렀다면, 이렇게 대응한다
피싱 사이트 링크를 이미 눌렀다면 순서대로 확인한다.
- 비밀번호를 입력했다면 해당 비밀번호와 다른 서비스에서 함께 쓰는 비밀번호를 바꾸고, 2단계 인증을 켠다.
- 지갑을 연결하거나 승인했다면 공식 문서에 따라 승인 상태를 확인하고 취소한다. 자세한 내용은 「콜드월렛」 글을 참고한다.
- 명령어를 실행했거나 파일을 받았다면 그 기기는 보안 점검부터 받는다.
- 해킹·스팸·개인정보 침해 상담은 KISA 보호나라 118을 이용한다. 의심스러운 메시지는 카카오톡 '보호나라' 채널의 스미싱 확인서비스에 보내면 정상·주의·악성 결과를 받을 수 있다.
- 전화·문자 금융사기는 경찰청 전기통신금융사기 통합대응단의 간편제보나 1394를 이용한다. 이미 돈을 보냈다면 112나 거래 금융회사에 바로 연락한다.
신고처: KISA 보호나라 · 경찰청 전기통신금융사기 통합대응단 (2026년 10월 확인)
조직이 미리 할 일
사칭 지원 계정과 오해를 부르는 링크는 블록체인 커뮤니티에서 알려진 위협이다(p.19). 피싱 사이트로 이어지는 예상 밖의 요청을 받았을 때 사람들이 어떻게 확인할지 미리 알려야 한다(p.19).
공식 정보를 찾기 쉽게 두고, 메시지 속 링크 없이도 목적지를 확인할 방법을 마련한다(p.19). 사고를 '사용자 실수'로 끝내지 말고 메시지·사이트·승인 화면을 함께 살펴야 한다(p.18).
자주 묻는 질문
Q1. 주소에 자물쇠(https)가 있으면 안전한 사이트인가?
아니다. 자물쇠는 연결이 암호화됐다는 뜻이지, 사이트 운영자가 진짜라는 보증은 아니다. 주소와 들어온 경로, 요청 내용을 함께 확인한다.
Q2. 피싱 사이트인지 확인해 주는 곳이 있나?
의심스러운 문자·메시지는 카카오톡 '보호나라' 채널의 스미싱 확인서비스에 보내면 정상·주의·악성 결과를 받을 수 있다. 결과와 별개로 요청 내용은 따로 살펴본다(p.19).
Q3. 공식 계정이 올린 링크도 의심해야 하나?
평소와 다른 요청이라면 따로 확인한다. 마이크로소프트 사례처럼 공식 계정도 탈취될 수 있다. 공식 홈페이지에 같은 안내가 있는지 직접 찾아본다.
한눈에 정리
- 진짜 계정·정상 도메인도 미끼가 된다
- 주소·자물쇠보다 들어온 경로와 요청 내용을 본다
- 받은 링크 대신 공식 경로를 직접 찾아 확인한다
- 명령어 실행·지갑 승인 요청은 일단 멈춘다
링크를 누르기 전, 공식 경로에서 한 번 더 확인한다.
KCBCA Signals Vol.1 Issue 1 원문 읽기(p.18-19)
참고: KCBCA Signals Vol.1 Issue 1 Jun Ahn(MemeCore CEO), 「AI Impersonation and Trust in Blockchain Communities」 p.18-19 BleepingComputer(2026.10.2) · SecurityWeek(2026.10.2) Huntress(2026.9.28) · Help Net Security(2026.9.29) 이 글은 투자 조언이 아니다.