제로데이 공격은 제조사가 아직 모르거나 패치가 나오지 않은 취약점을 노리는 공격이다. 왜 지금 다시 알아야 할까?
구글 위협 인텔리전스 그룹(GTIG)에 따르면 한 달에 새로 공개되는 취약점은 1월 5,045건에서 8월 10,740건으로 늘었다. 올해 1~8월 실제 공격에 악용된 취약점은 141건으로 지난해 전체 127건을 이미 넘었다(보안뉴스 10/3).
더 큰 변화는 속도이다. AI는 패치를 공격 지도로 바꾼다(KCBCA Signals p.26).
그래서 제로데이 공격만이 아니라 패치가 나온 뒤의 시간까지 관리해야 한다. 노출을 줄이고, 패치 뒤에는 근본 원인까지 고쳤는지 확인해야 한다(p.27).
제로데이 공격 뜻, 엔데이와 무엇이 다른가?
제로데이(0-day)는 제조사가 알기 전에 악용되는 취약점, 엔데이(n-day)는 이미 패치와 함께 공개된 취약점이다(보안뉴스 10/3).
| 구분 | 제로데이 | 엔데이 |
|---|---|---|
| 상태 | 제조사가 모르거나 패치가 없음 | 패치와 함께 공개됨 |
| 공격 단서 | 알려지지 않은 결함 | 패치·공지·개념증명 코드 |
| 대응 | 노출 축소·임시 조치·징후 확인 | 신속한 업데이트·수정 검증 |
GTIG는 올해 악용이 늘어난 이유를 새 제로데이가 쏟아져서가 아니라 위험도 높은 취약점을 빠르게 무기화했기 때문으로 봤다. 공격자가 AI 도구로 버전 차이·패치·공지·개념증명 코드를 자동 분석해 엔데이를 무기화할 수 있고, 이쪽이 새 제로데이를 찾는 것보다 쉽고 효율적이라는 추정이다(보안뉴스 10/3).
AI가 줄인 시간, 10분과 1시간
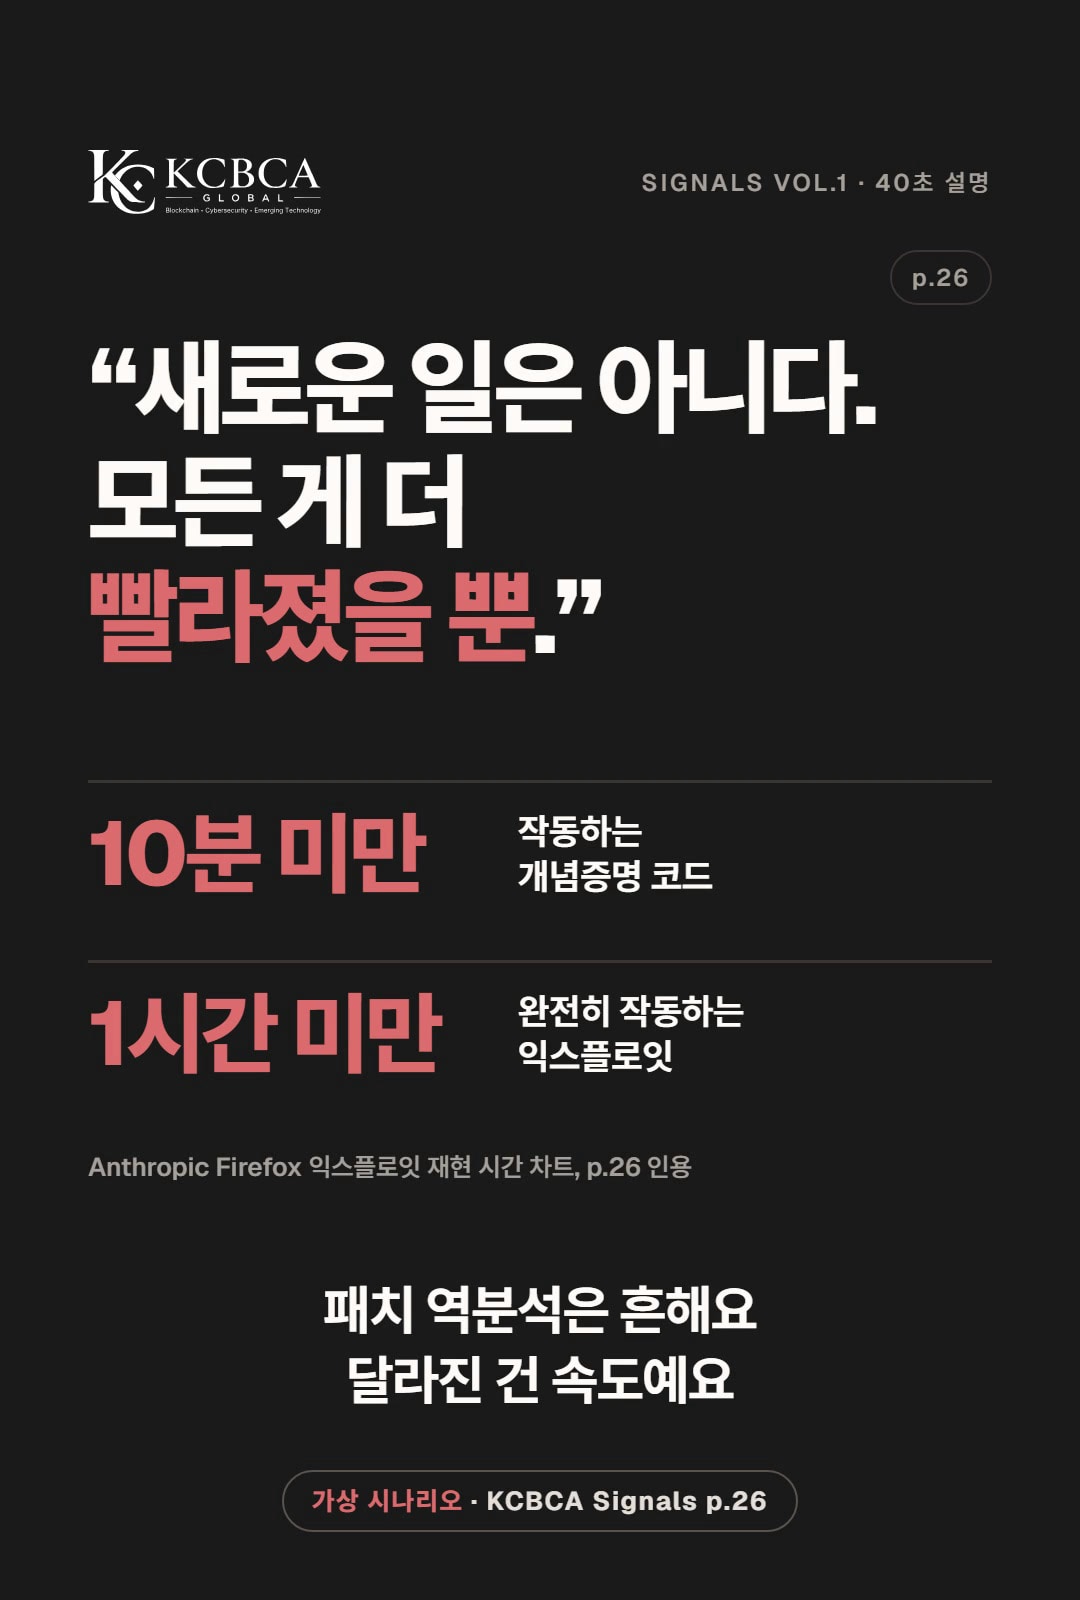
KCBCA Signals가 인용한 Anthropic의 Firefox 익스플로잇 재현 차트에서 작동하는 개념증명 코드는 10분 미만, 완전히 작동하는 익스플로잇은 1시간 미만에 나왔다(p.26). 변경을 감시해 공격 코드를 만드는 에이전트가 있다면 며칠씩 대응할 시간을 기대하기 어렵다(p.26).
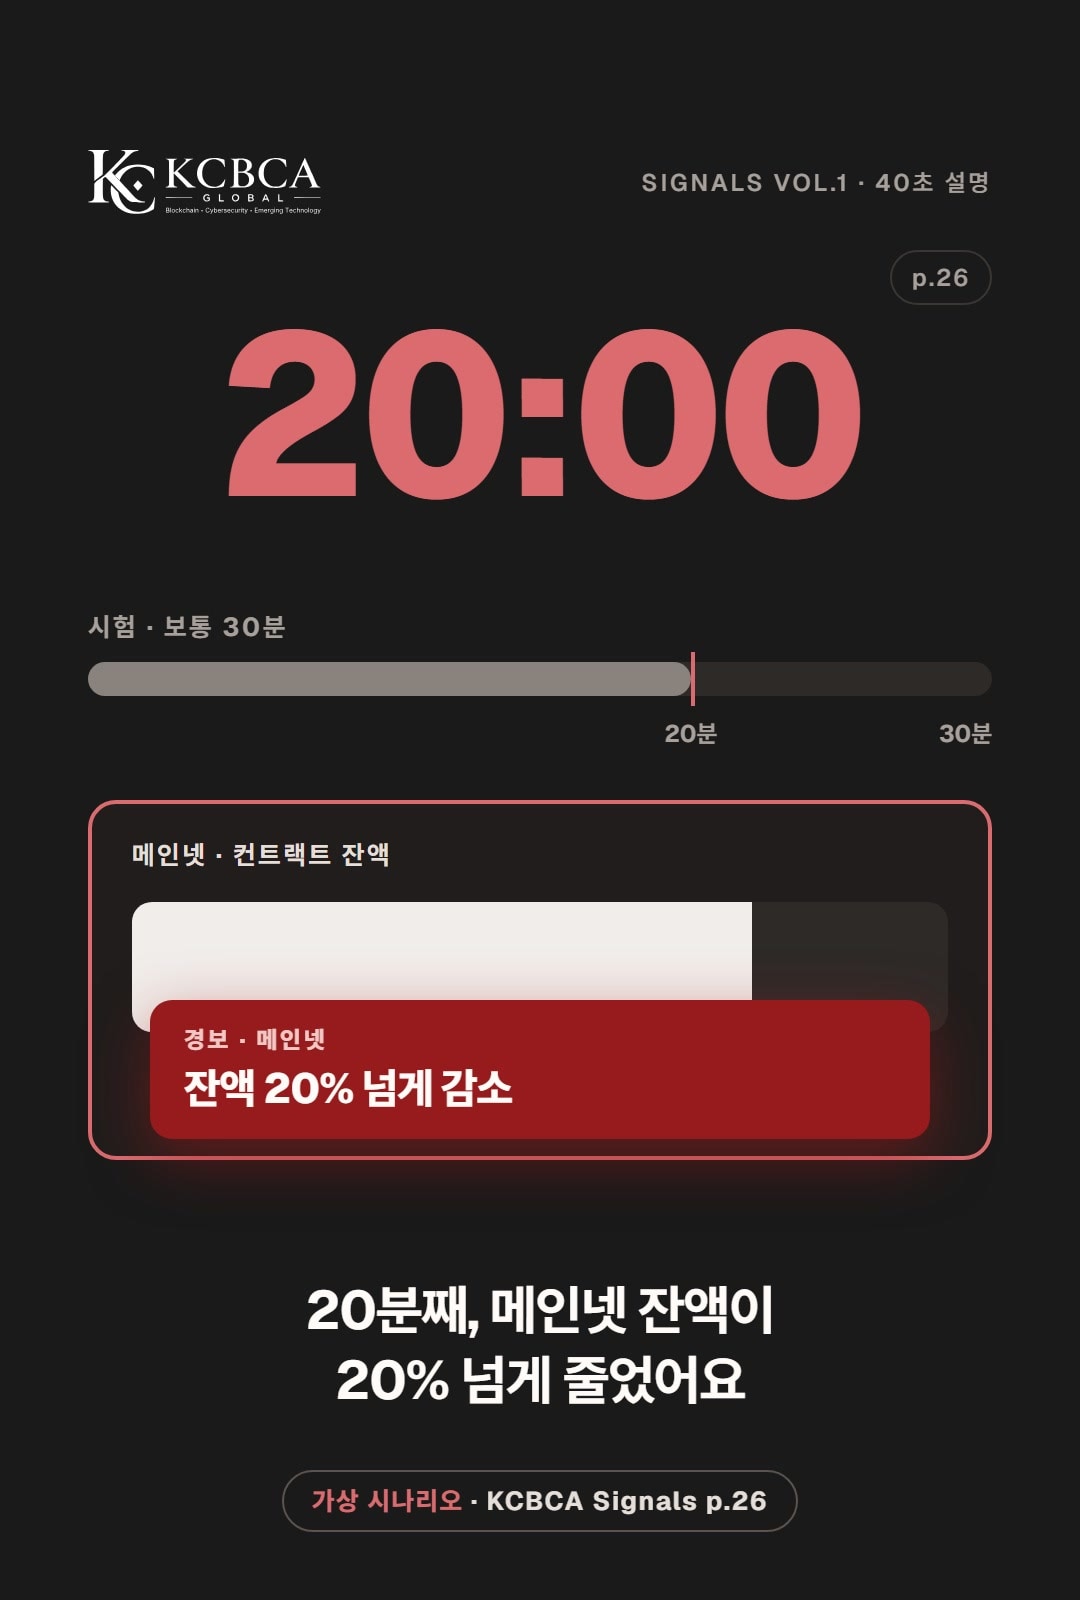
논문의 가상 사례에서는 공개 테스트넷에 패치를 올린 지 20분 만에 메인넷 컨트랙트 잔액이 사라진다(p.26). 자세한 이야기는 10월 15일 '스마트 컨트랙트 해킹' 글에서 다뤘다.
GTIG가 든 비욘드트러스트 취약점은 공개 나흘 만에 한 공격 집단이 악용했고, 7일 안에 다섯 집단이 더 가세했다(보안뉴스 10/3).
최근 사례: 이메일 보안 장비 제로데이 공격
10월 1일 포티넷은 이메일 보안 장비 FortiMail의 관리 화면 취약점(CVSS 9.8, 치명적)이 제로데이 공격에 악용되고 있다고 경고했다. 당시 일부 버전은 보안 업데이트가 아직 없어, 해당 기능을 끄거나 관리 화면의 인터넷 접근을 막는 임시 조치를 안내했다.
침해 지표도 공개됐고, 미국 CISA는 이 취약점을 악용 중인 취약점 목록에 올렸다(BleepingComputer 10/1). 영향받는 버전은 제조사 권고(FG-IR-26-175)에서 확인한다.
GTIG 분석에서도 올해 1~8월 악용된 취약점의 14%가 네트워크 경계 장비와 보안 장비에 영향을 줬다. 미국 CISA는 올해 새로 공개된 취약점 고유번호(CVE)가 6만 7,000건을 넘었고 연말엔 9만 6,000건에 이를 것으로 내다봤다(보안뉴스 10/3).
해외 거래소 비트겟도 3억 8,750만 달러 탈취에 제3자 보안 제품의 제로데이가 쓰였다고 밝혔다(The Hacker News 10/1). 이 사건은 10월 22일 '가상자산 해킹' 글에서 이어서 다룬다.
조기 공개와 불완전한 수정은 따로 오는 위험
논문은 두 위험을 따로 보라고 말한다. 하나는 수정 내용을 일찍 드러내는 '조기 공개'이다.
다른 하나는 원래 공격 시연만 막고 근본 원인은 남긴 '불완전한 수정'이다. 구글 프로젝트 제로는 이런 패치를 다른 경로로 우회해 같은 취약점에 닿은 사례를 기록했다(p.26–27).
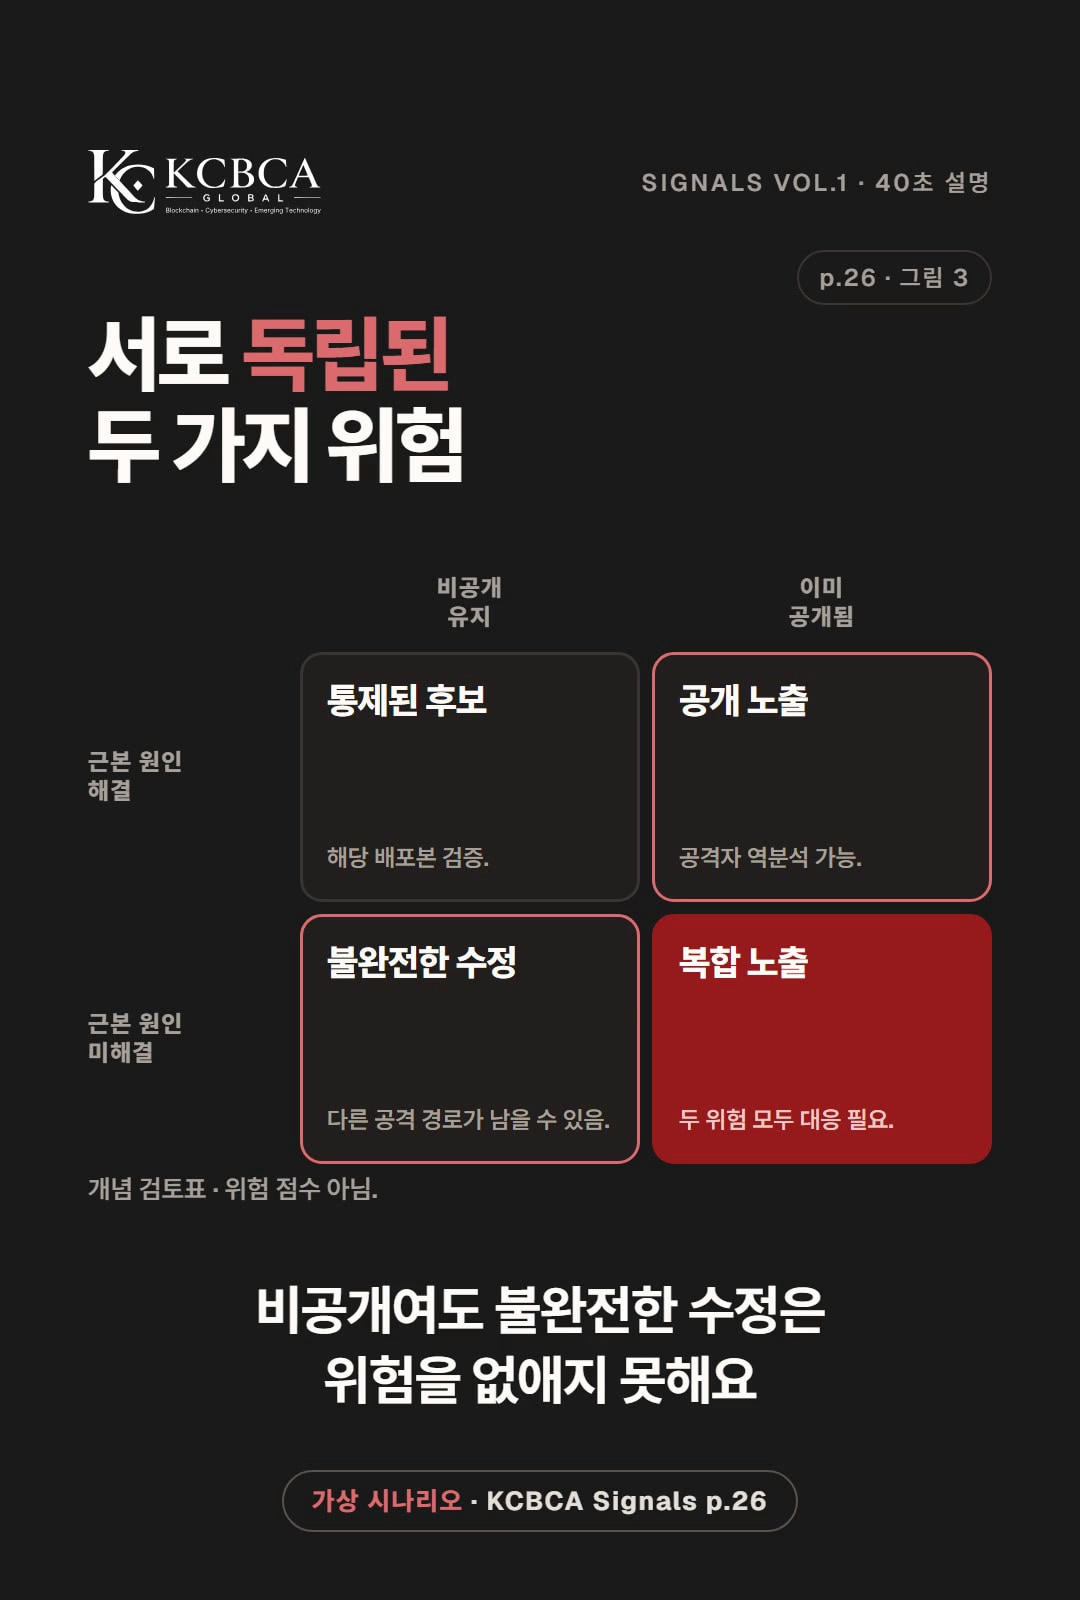
비공개로 시험해도 불완전한 수정은 해결되지 않는다(p.26 그림 3).
조직 체크표
| 항목 | 확인할 내용 | 근거 |
|---|---|---|
| 자산 목록 | 제품·버전, 관리 화면의 인터넷 노출 | 일반 수칙 |
| 우선순위 | 실제 악용 중인 취약점부터 패치·임시 조치 | 제조사·CISA 경고 |
| 근본 원인 | 약점을 없앴나, 원래 시연만 막았나 | p.27 |
| 비공개 시험 | 운영과 비슷한 시험 경로를 비상 전에 마련·연습 | p.27 |
| 배포 승인 | 이 배포본의 승인 증거와 남은 불확실성의 책임자 | p.27 |
| 검증 중 조치 | 검증이 끝나기 전 안전하게 할 수 있는 일 | p.27 |
논문은 영향이 큰 변경이라면 AI를 활용한 비공개 적대적 시험을 배포 승인 절차에 넣으라고 제안한다(p.27).
개인은 무엇을 하면 되나?
제로데이 공격 대비 개인 체크 (일반 수칙)
- 휴대폰·PC·브라우저 자동 업데이트를 켜고 알림을 미루지 않는다
- 지원이 끝난 기기·앱은 바꾸거나 지운다
- 공유기 등 집 안 기기의 펌웨어도 확인한다
- 업데이트 파일은 공식 경로에서만 받는다
자주 묻는 질문
Q. 제로데이 공격은 막을 수 없나?
패치가 없을 때는 완벽히 막기 어렵지만 노출은 줄일 수 있다. 관리 화면을 인터넷에 열어 두지 않고, 제조사 임시 조치를 바로 적용하고, 공개된 침해 지표로 이미 들어왔는지 확인한다(BleepingComputer 10/1).
Q. 패치하면 끝인가?
아니다. 패치가 공개되면 엔데이 악용 경쟁이 시작된다. 패치가 원래 시연만 막았을 수도 있으니 '약점을 없앴나, 시연만 막았나'를 확인해야 한다(p.27).
Q. 백신만 있으면 되나?
백신은 알려진 악성코드를 찾는 도구이다. 취약점 자체는 업데이트로 고쳐야 하므로 업데이트를 빨리 적용하는 습관이 기본이다.
한눈에 정리
- 제로데이 공격은 패치 전, 엔데이는 패치 후의 빈틈을 노린다
- 1~8월 악용 141건, 이미 지난해 전체를 넘었다(GTIG)
- AI는 패치를 공격 코드로 바꾸는 시간을 줄였다(p.26)
- 패치 뒤에는 근본 원인까지 고쳤는지 확인한다(p.27)
AI 시대의 보안과 신뢰를 더 살펴보고 싶다면 KCBCA Signals 보고서를 읽어 본다.
KCBCA Signals Vol.1 Issue 1 원문 읽기
참고: KCBCA Signals Vol.1 Issue 1 Anton Kaiser(Corpay 사이버 보증 부문 부사장) p.26–27 보도: 보안뉴스 10/3(GTIG 보고서), BleepingComputer 10/1, The Hacker News 10/1