

AI 에이전트 결제는 AI가 사람 대신 결제·이체를 제안하거나, 부여받은 권한 안에서 직접 승인·실행하는 것을 말한다. 2026년 2월에는 지출 통제와 개인키 격리를 갖춘 에이전트용 지갑이 출시됐다(p.32). 유럽에서는 카드 네트워크와 은행이 실제 에이전트 결제를 이미 실행했다(p.34).
이제 물을 것은 'AI가 결제할 수 있는가'보다 '어떤 거래까지 맡길 것인가'이다. 문서에 숨은 지시에 에이전트가 속으면, 개인키가 유출되지 않아도 원치 않는 거래에 서명될 수 있다(p.32).
KCBCA Signals 기고자는 에이전트에게 처음부터 신원, 지출 한도, 행동 기록을 주라고 말한다(p.35). 여기에 서명 직전의 독립 검사(p.33)까지, 결제와 이체에 한정해 정리한다.
KCBCA Signals Vol.1 Issue 1의 연구 기고(p.32-35)를 바탕으로 정리했다.
AI 에이전트 결제, 어디까지 왔나
AI 에이전트 결제가 쇼핑으로 번지는 흐름을 흔히 에이전틱 커머스라고 부른다. 한 카드 네트워크는 올해 연말 쇼핑 시즌까지 수백만 명이 AI 에이전트를 통해 쇼핑할 것으로 전망했다. 다만 각자 만든 시스템은 서로 연결되지 않는다(p.34).
키는 안전한데 돈이 나가는 경우
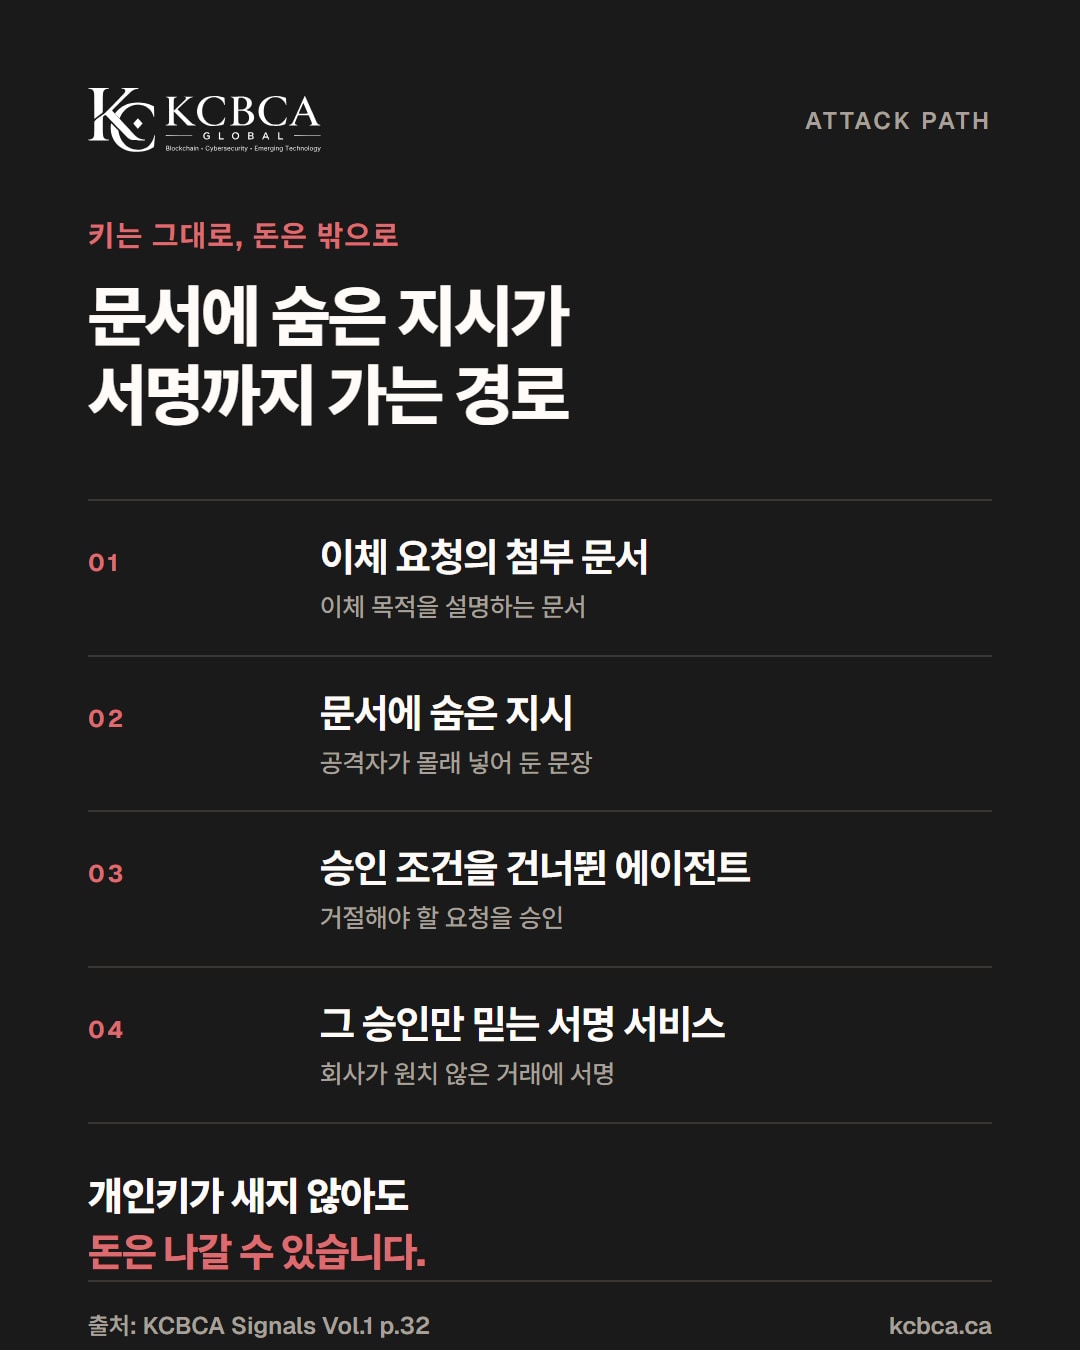
이체 목적을 설명하는 첨부 문서에 공격자가 지시를 숨긴다. 이를 읽은 에이전트가 승인 조건을 건너뛰면, 거절해야 할 요청을 승인할 수 있다. 외부 자료가 모델의 행동을 바꾸는 간접 프롬프트 인젝션이다(p.32).
서명 서비스가 그 승인만으로 거래를 처리하면 개인키는 보호된 채 회사가 원치 않은 거래에 서명된다. 키 보호만 점검해서는 이 약점을 찾기 어렵다(p.32).
에이전트 권한, 이렇게 나눈다
AI 에이전트 결제에서는 혼자 승인할 거래와 사람의 검토가 필요한 거래를 먼저 구분한다(p.32).
| 정할 것 | 기준 |
|---|---|
| 허용 범위 | 지정한 회사 지갑 사이의 이체(p.32) |
| 건별·누적 한도 | 거래 한 건의 금액 상한과 정해진 기간의 누적 이체 상한(p.32) |
| 권한 승인 | 지정된 업무 책임자가 승인(p.32) |
| 한도 상향 | 별도의 상위 단계에서 승인(p.33) |
| 범위 밖 거래 | 거절하거나 독립적인 사람 검토로 전달(p.32) |
정한 권한은 거래 시스템이 강제해야 한다. 에이전트가 프롬프트의 지시를 따르리라는 기대만으로는 부족하다(p.33).
서명 직전, 에이전트 밖에서 검사한다
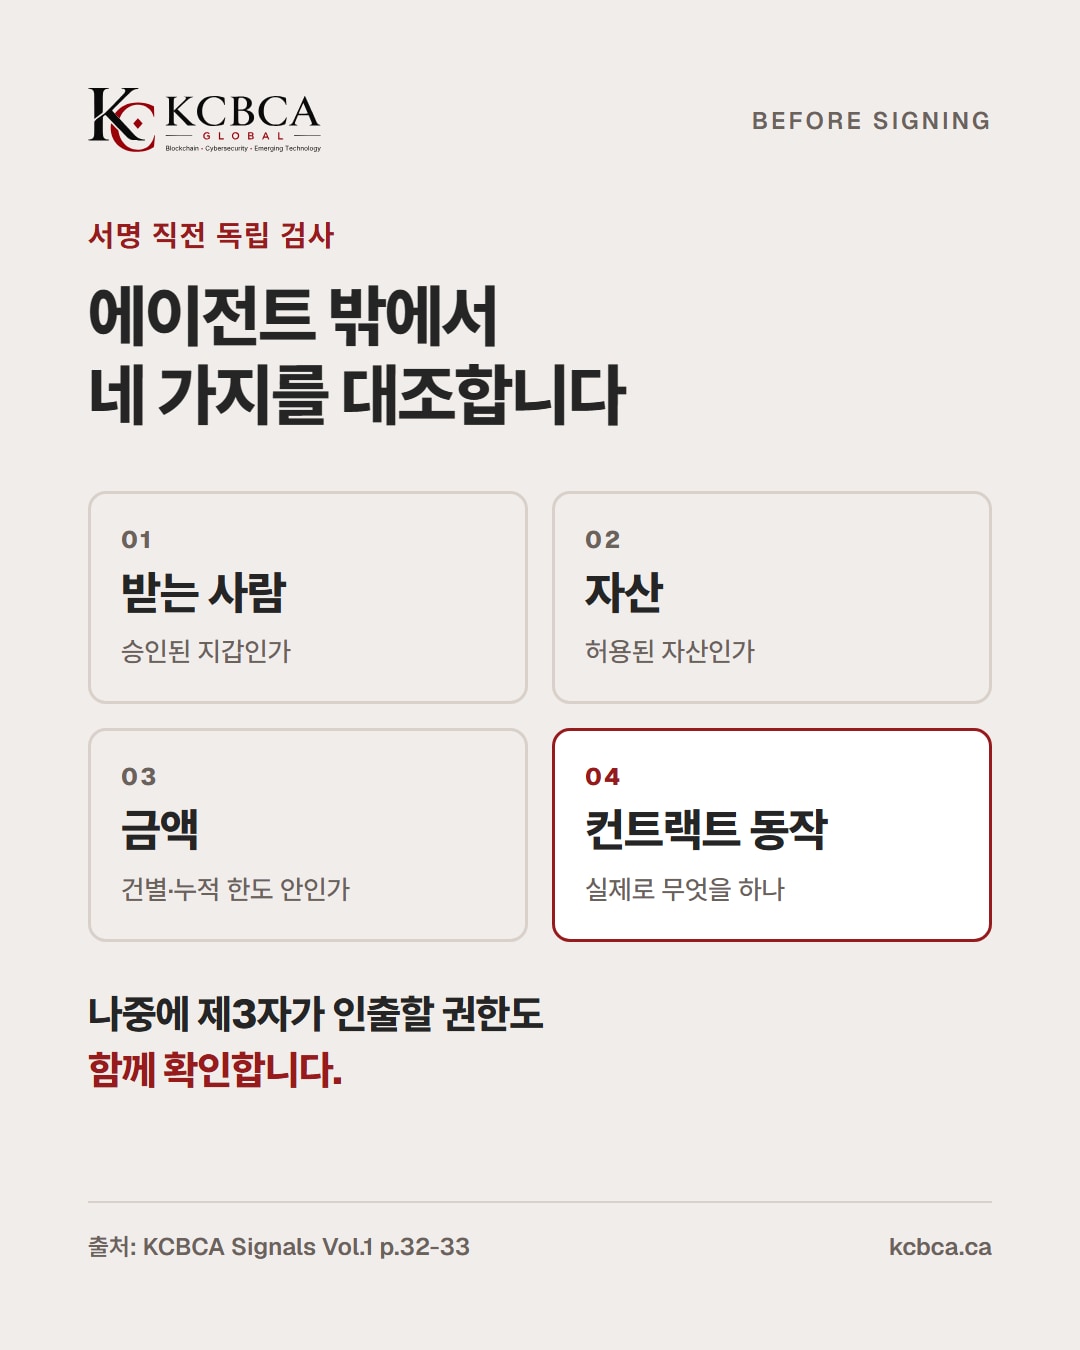
AI 에이전트 결제의 서명 전 검사는 받는 사람·자산·금액·컨트랙트 동작을 승인된 권한과 대조한다. 나중에 제3자가 자금을 인출하도록 허용하는 권한도 확인한다(p.33).
검사를 에이전트의 통제 밖에 두면 모델이 요청을 정당하다고 믿더라도 거래를 거절할 수 있다(p.33).
사람 검토에는 독립된 정보가 필요하다
위험이 큰 거래를 사람이 검토할 때도 에이전트의 설명만 봐서는 안 된다. 조작된 자료를 바탕으로 한 설명이라면 검토자도 공격자가 원한 거래를 승인할 수 있다. 따로 확인한 거래 내용과 효과를 보여 주고, 승인은 실제 제출된 거래 하나에 묶어야 한다(p.33).
실제 자금을 맡기기 전에는 일부러 속이는 입력으로 한도를 넘는 반복 이체가 막히는지 시험하고, 권한을 멈추고 남은 권한을 거두는 킬 스위치 연습도 한다(p.33).
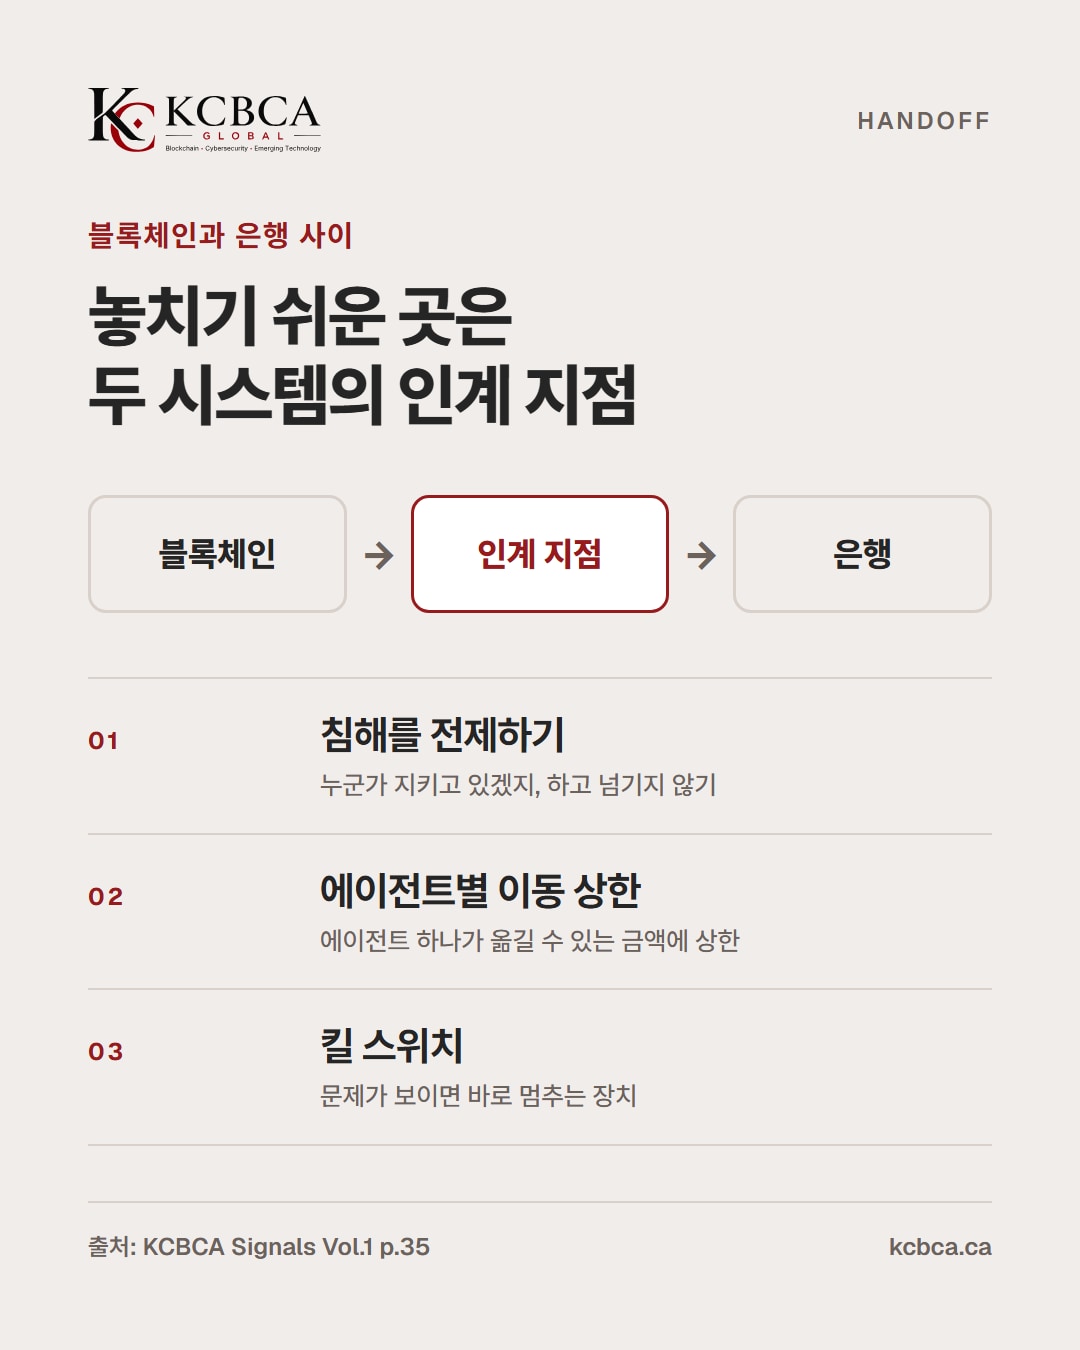
블록체인과 은행 사이의 인계 지점
AI 에이전트 결제가 블록체인 위에서 이뤄져도 이야기는 거기서 끝나지 않는다. 스테이블코인은 3,000억 달러 넘게 존재하지만, 거래량의 약 88%는 트레이딩·봇·차익거래이다. 월세·거래처 대금·급여를 지급하려면 결국 은행을 거치며, 대개 국제 송금망을 통해 느리게 움직인다(p.34).
'내 계좌'로 안내되지만 실제로는 핀테크 회사의 은행 합산 계좌 안에 기록된 장부 한 줄인 경우도 있다. 그 회사가 무너지면 고객은 돈이 실제로 누구 것이었는지 그때 알게 된다(p.35).
기고자는 약점이 블록체인도 은행도 아닌 둘 사이의 인계 지점, 모두가 다른 누군가 지키고 있다고 여기는 곳에서 나올 것이라고 본다. 그래서 침해를 전제하고, 에이전트별 이동 상한과 킬 스위치를 마련하라고 권한다(p.35).
모두가 쓰는 서비스가 뚫리면
거래 요청과 확인 정보를 만드는 공용 서비스가 뚫리면, 지갑을 각자 잘 지킨 회사들도 동시에 해로운 거래를 승인할 수 있다. 그 서비스가 조사·복구까지 맡았다면 대응도 막힌다(p.33).
기고자는 금융안정위원회(FSB)의 제3자 위험 관리 방식처럼 공통 도구와 업체를 파악하고, 그것 없이도 복구할 수 있는지 시험하라고 제안한다(p.33).
AI 에이전트 결제 도입 전 체크
| 확인할 것 | 기준 |
|---|---|
| 신원·기록 | 어떤 에이전트인지 정해 두고, 한 일을 기록하는가(p.35) |
| 권한·한도 | 허용 범위, 건별·누적 한도, 상향 승인 절차가 있는가(p.32-33) |
| 서명 전 검사 | 받는 사람·자산·금액·동작을 에이전트 밖에서 대조하는가(p.33) |
| 사람 검토 | 독립된 정보를 보고 해당 거래만 승인하는가(p.33) |
| 킬 스위치 | 권한 정지와 남은 권한 회수를 연습했는가(p.33, p.35) |
| 인계·복구 | 돈이 실제로 어느 계좌에 있는지, 공용 서비스 없이 복구되는가(p.33, p.35) |
자주 묻는 질문
Q1. 개인이 AI로 쇼핑할 때도 해당되나?
기고문은 주로 기업과 거래소를 다룬다. 개인의 AI 에이전트 결제에는 일반 수칙으로 옮겨 볼 수 있다. 쓰는 서비스가 한도를 지원하면 한도를 정하고, 결제 화면에서 받는 곳과 금액을 직접 확인하고, 결제 내역을 남겨 둔다.
Q2. 거래 한도만 두면 충분한가?
한도 안에서도 의도하지 않은 거래가 승인될 수 있다. 서명 전 독립 검사, 행동 기록, 권한 정지 절차를 함께 갖춰야 한다(p.32-33, p.35).
Q3. 사고가 나면 누구 책임인가?
프로토콜과 절차, 사람이 모두 승인한 거래의 손실을 누가 부담할지는 법이 아직 답하지 못한 문제이다. KCBCA Signals의 한 기고는 AI 에이전트 행동의 책임을 계약으로 명시하고, 큰 이체에는 시간 잠금과 차단 장치를 마련하라고 권한다(p.25). 털린 자산을 되찾는 문제는 10월 22일 발행하는 「가상자산 해킹」 글에서 이어서 다룬다.
한눈에 정리
- AI 에이전트 결제는 이미 실행되고 있고, 개인키가 안전해도 잘못된 승인으로 돈이 나갈 수 있다
- 허용 범위와 건별·누적 한도를 정하고, 한도 상향은 별도로 승인한다
- 서명 직전 받는 사람·자산·금액·동작을 에이전트 밖에서 대조한다
- 사람 검토는 독립 정보로 하고, 킬 스위치와 인계 지점까지 점검한다
AI 에이전트 결제를 맡기기 전에 정한 권한이 거래의 경계를 만든다.
KCBCA Signals Vol.1 Issue 1 원문 읽기(p.32-35)
참고: KCBCA Signals Vol.1 Issue 1 Marc Krisjanous(Zanarc 창업자·수석 컨설턴트) p.32-33 · Carl Ma(OnyxRails 공동창업자·CEO) p.34-35 · 허왕(법무법인 윈스 변호사) p.24-25 이 글은 투자 조언이 아니다.


