크리덴셜 스터핑은 다른 곳에서 유출된 아이디·비밀번호 조합을 여러 서비스에 자동으로 대입해 로그인하는 공격이다.
같은 비밀번호를 여러 곳에 썼다면, 한 곳에서 샌 비밀번호로 다른 계정도 열릴 수 있다.
10월 초 여러 금융회사에서 고객 정보 유출이 잇따라 확인됐다.
보안 업계는 신한은행 사고를 두고 크리덴셜 스터핑과 API 요청 변조·권한 검증 미흡이 겹친 기본적인 공격이라고 분석했다(보안뉴스 10/2).
다만 금융당국은 공식 원인을 확정하지 않고 조사 중이다(전자신문 10/3).
이용자는 서비스마다 다른 비밀번호와 추가 인증을 점검하고, 유출 여부는 은행 공식 앱·홈페이지에서 확인한다.
조직은 로그인 뒤에도 요청마다 권한을 다시 확인해야 한다.
크리덴셜 스터핑 뜻, 어떻게 작동하나?
크리덴셜(credential)은 로그인에 쓰는 계정 정보, 스터핑(stuffing)은 '채워 넣기'라는 뜻이다.
다크웹 등에서 미리 구한 다른 플랫폼의 계정 정보를 로그인 화면에 무작위로 넣어 보는 방식이다(보안뉴스 10/2).
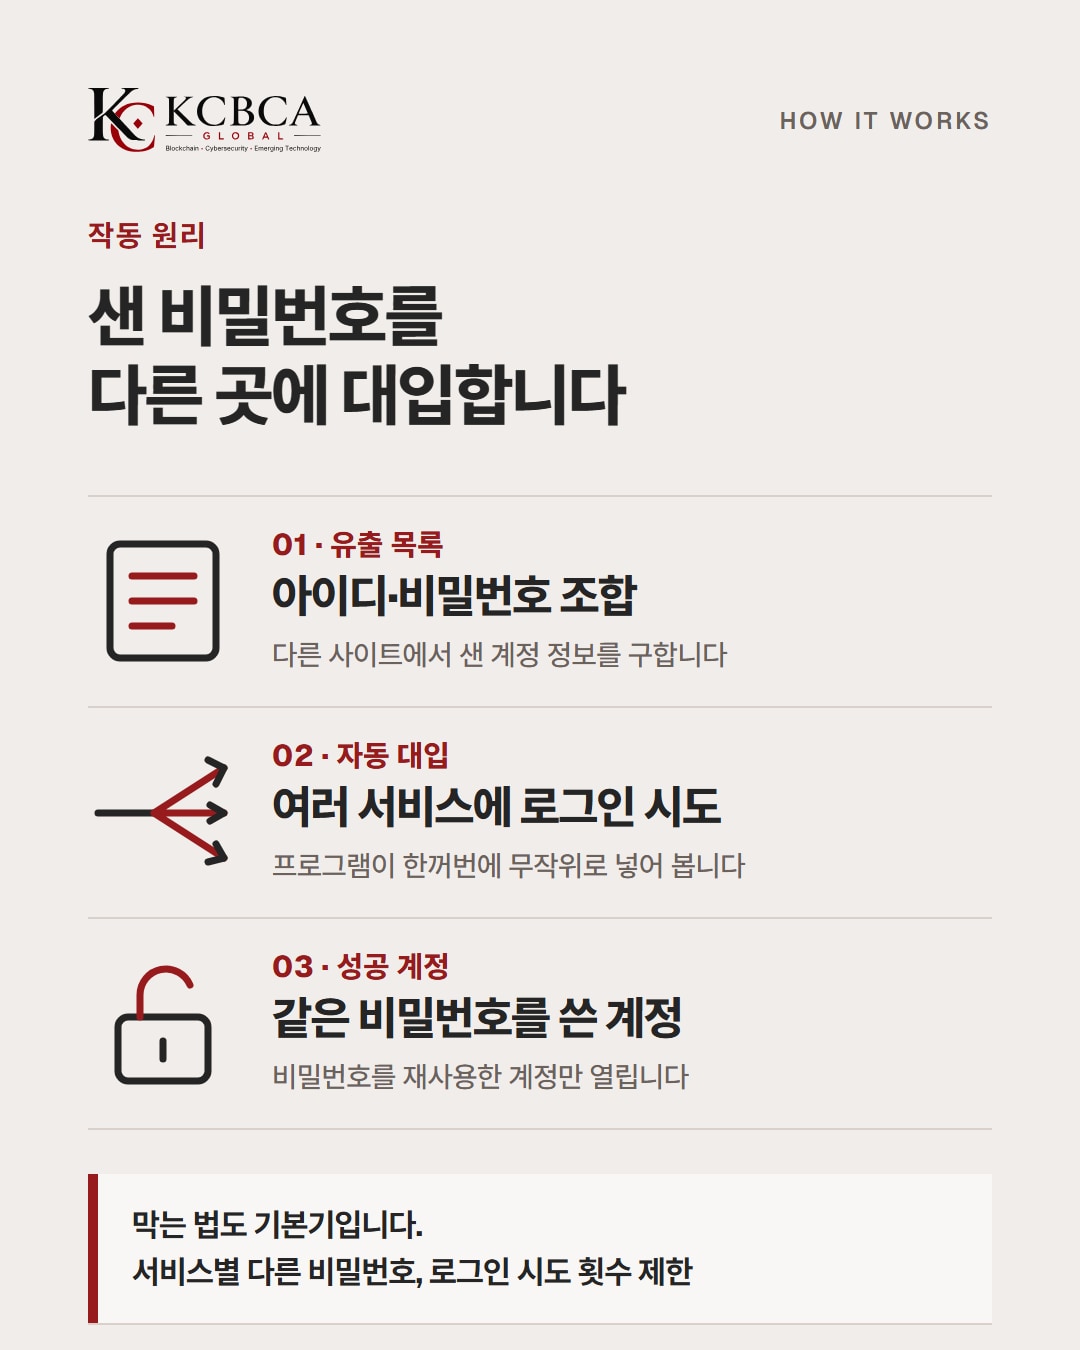
이렇게 이어진다 유출 목록 확보: 다른 사이트에서 샌 아이디·비밀번호 조합을 구한다.
자동 대입: 프로그램이 여러 서비스에 한꺼번에 로그인을 시도한다.
성공 계정: 같은 비밀번호를 쓴 계정만 열린다.
그래서 크리덴셜 스터핑의 핵심은 고도의 해킹 기술보다 비밀번호 재사용 습관에 있다.
서비스마다 비밀번호가 다르면 유출된 조합을 다른 계정에 그대로 쓰기 어렵다.
10월 초 은행 해킹, 무엇이 확인됐나?
아래는 금융회사 발표와 보도로 확인된 내용만 정리한 것이다.
금융당국과 금융회사는 구체적인 공격 원인과 수법을 아직 확정하지 않고 조사 중이다(전자신문 10/3).
| 금융회사 | 확인된 내용 | 출처 |
|---|---|---|
| 신한은행 | 10월 1일 대출 관련 고객 약 2만5천 명 정보 유출 발표. 주민등록번호 66건·CI 97건 포함. 은행은 피해 시 전액 보상 약속 | 보안뉴스 10/1 |
| KB국민은행 | 고객 119명 정보 유출 확인 | 전자신문 10/3 |
| 하나은행 | 고객 89명 정보 유출 확인 | 전자신문 10/3 |
| BNK부산은행 | 외주 직원 11명 정보 유출 확인 | 전자신문 10/3 |
| 우리·NH농협은행 | 외부 접근 시도는 감지됐으나 유출은 확인되지 않음 | 전자신문 10/3 |
| 2금융권 | 예가람저축은행 고객 4만 명, 현대캐피탈 주택대출 모집인 146명 정보 유출 | 보안뉴스 10/3 |
신한은행 사고는 탈취된 계정 정보를 무작위로 대입해 본인 인증을 통과했고, 로그인 시도 제한·계정 잠금이 없었던 것으로 보인다는 분석이 나왔다.
이후 고객번호를 바꿔 가며 고객용 조회 API에 반복 요청했다는 분석이다(보안뉴스 10/2).
금융감독원은 신한은행에 긴급 현장조사를 시작했고(보안뉴스 10/1), 금융위원회는 10월 4일 전 금융업권 긴급 점검회의를 소집했다(보안뉴스 10/3).
AI는 무엇을 바꿨나?
금융보안원은 9월 28일 특정 금융회사를 노린 공격에서 중국어 기반 오픈소스 AI 자율 침투 도구가 구동된 정황을 확인했다.
공격자는 여러 국내 금융회사를 상대로 침입을 시도했다(데일리시큐 10/2).
10월 4일에는 금융당국이 같은 세력의 소행으로 보고 있다는 보도도 나왔지만(서울신문 10/4), 동일 세력 여부는 아직 공식 발표로 확정되지 않았다(보안뉴스 10/3).
KCBCA Signals는 AI가 없던 취약점을 만들지는 않지만, 이미 있는 약점을 훨씬 빨리 찾고, 이해하고, 실행에 옮기게 한다고 설명한다(p.20).
공격자는 자동화와 AI로 수많은 회사와 소프트웨어를 훑으며 가장 쉬운 입구를 찾는다.
그만큼 약한 고리가 더 쉽게 드러난다(p.20).
크리덴셜 스터핑도 새로운 수법은 아니다.
달라진 점은 시도 제한이 없는 로그인 화면이나 권한 확인이 빠진 API 같은 기본기의 빈틈이 더 빨리 발견될 수 있다는 것이다.
로그인이 맞아도 요청은 다시 확인해야 한다
Signals p.28은 AI 에이전트를 두고 이렇게 쓴다.
인증도 제대로 됐고, 시스템 접근 권한도 있고, API 호출도 허용돼 성공했다.
그런데도 그 행동은 상황에 맞지 않을 수 있다.
모든 것이 정상으로 보여 놓치기 쉬운 실패라는 것이다(p.28).
은행 사고 분석도 같은 지점을 가리킨다.
로그인을 통과한 계정이 고객번호만 바꿔 요청했는데 서버가 이를 걸러내지 못했다는 것이다(보안뉴스 10/2).
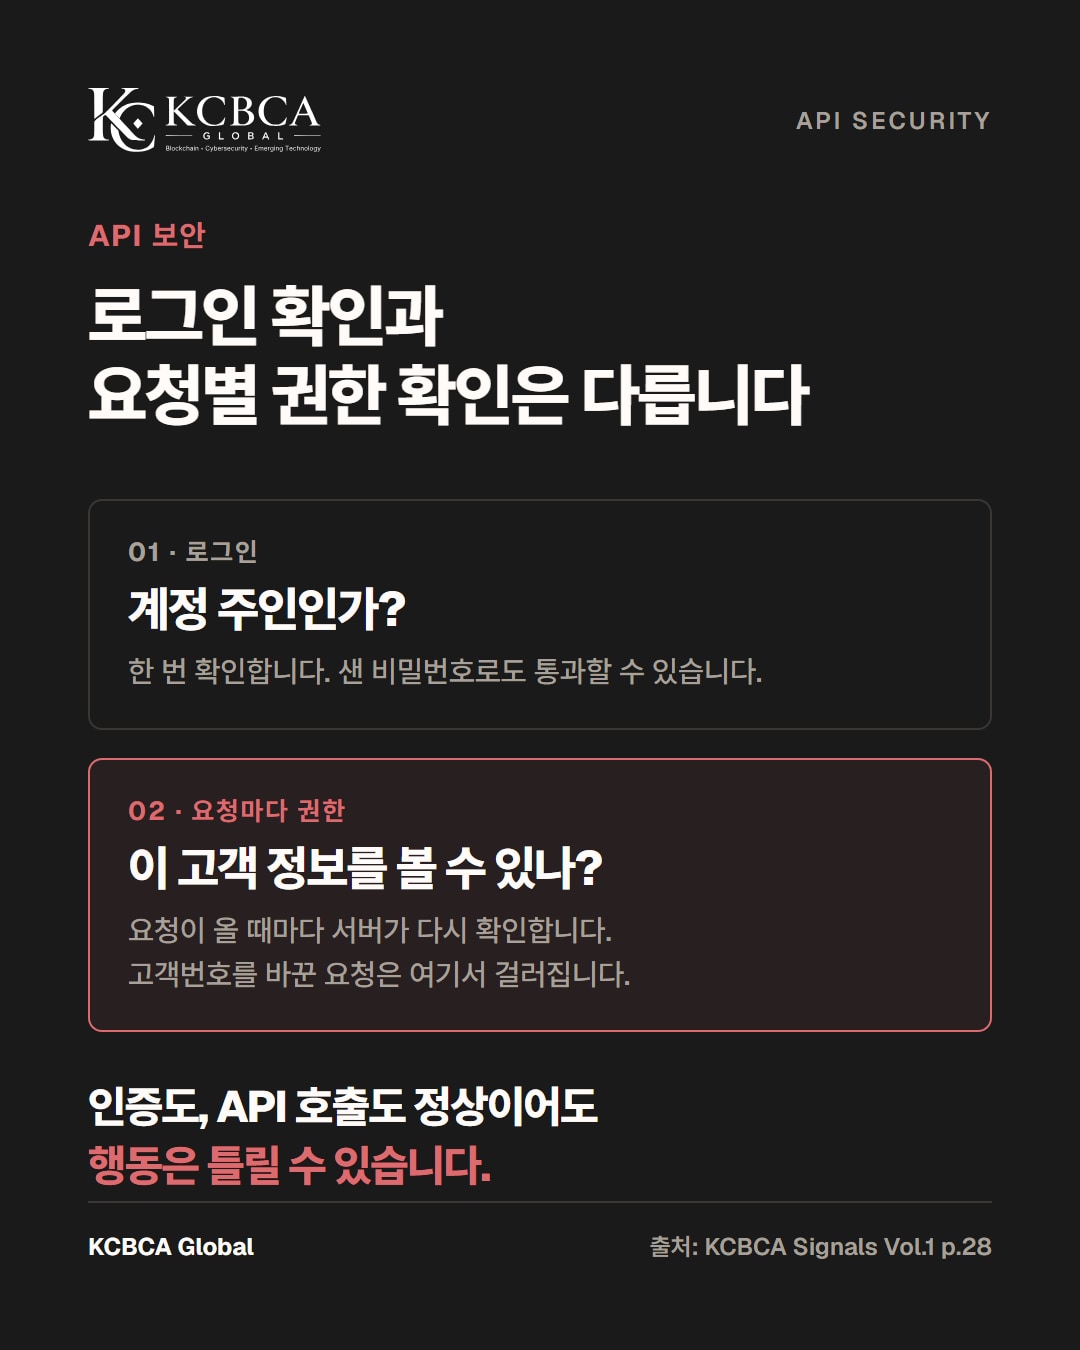
API 보안은 로그인 한 번으로 끝나지 않는다.
요청이 올 때마다 '이 계정이 이 고객 정보를 볼 권한이 있는가'를 서버가 다시 확인해야 한다.
이용자 체크리스트: 지금 할 일
| 할 일 | 이유 |
|---|---|
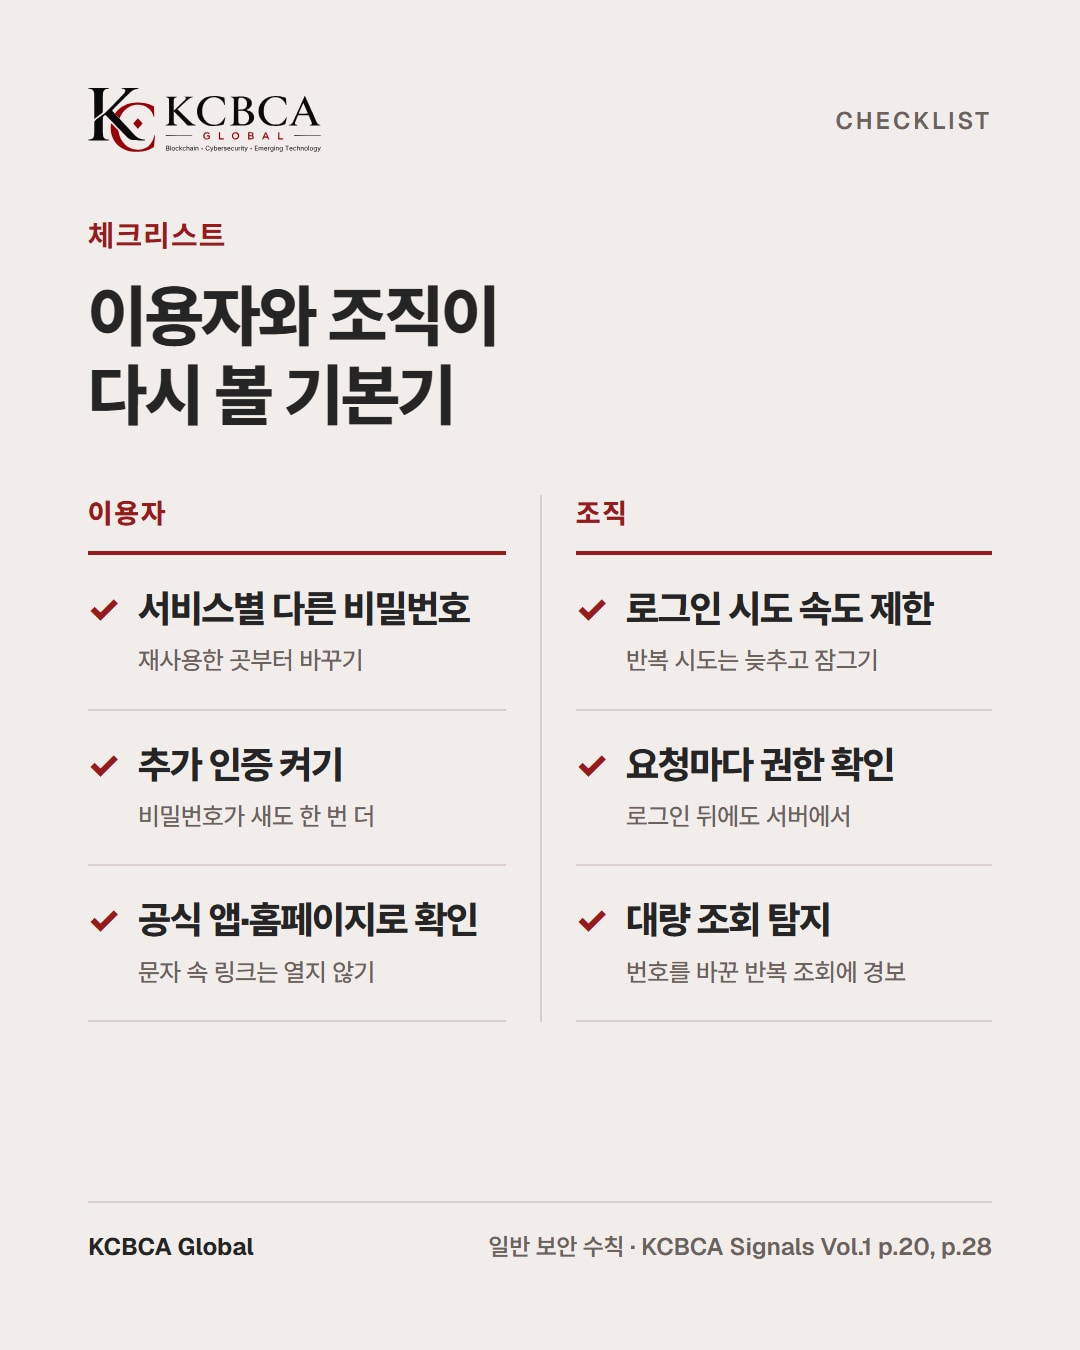
| 비밀번호 재사용 점검 | 같은 비밀번호를 쓴 곳을 찾아 서비스마다 다르게 바꾼다 |
| 추가 인증 켜기 | 비밀번호가 새도 로그인 때 한 번 더 막는다 |
| 로그인 기록 확인 | 낯선 접속이 없었는지 본다 |
| 이메일 비밀번호 따로 | 비밀번호 재설정·본인 확인에 쓰인다 |
| 공식 앱·홈페이지로 확인 | 출처 불분명한 링크는 열지 않는다 |
안랩 계정정보 보호 수칙(전자신문 10/2)을 바탕으로 정리했다.
유출 여부와 보상 절차는 해당 은행의 공식 앱이나 홈페이지, 공식 고객센터에서 직접 확인한다.
사고 소식을 빌미로 한 문자 속 링크는 누르지 않는 편이 안전하다.
조직 체크리스트: 다시 볼 기본기
| 점검 항목 | 내용 |
|---|---|
| 로그인 시도 속도 제한 | 짧은 시간 반복되는 시도를 늦추거나 막고, 이상하면 계정 잠금·추가 인증 |
| 요청 단위 권한 확인 | 로그인 뒤에도 API 요청마다 서버에서 데이터 접근 권한 검증 |
| 비정상 대량 조회 탐지 | 식별자를 바꿔 가며 반복 조회하거나 API 호출이 급증하면 경보 |
| 외부 노출 API 점검 | 인가 구조를 전수 점검하고 과거 로그도 다시 확인 |
일반 보안 수칙과 금융보안원 권고(데일리시큐 10/2)를 바탕으로 정리했다.
금융보안원은 IP 차단만으로는 부족하다고 짚었다.
공격자가 프록시 서버를 계속 바꿔 가며 접속하기 때문이다(데일리시큐 10/2).
자주 묻는 질문
Q. 내 정보가 유출됐는지 어떻게 알 수 있나?
거래하는 금융회사의 공식 앱·홈페이지·고객센터에서 확인한다.
유출 안내를 사칭한 문자 링크에는 개인정보를 입력하지 않는다.
Q. 비밀번호만 바꾸면 되나?
유출된 서비스뿐 아니라 같은 비밀번호를 쓰던 다른 서비스도 함께 바꿔야 한다.
크리덴셜 스터핑은 바로 그 재사용을 노리기 때문이다.
추가 인증까지 켜 두면 비밀번호가 새도 한 번 더 막을 수 있다.
Q. AI 때문에 더 위험해졌나?
AI가 없던 취약점을 만들지는 않지만, 있는 약점을 더 빨리 찾게 한다(p.20).
그래서 기본기가 더 중요해졌다.
한눈에 정리
- 크리덴셜 스터핑은 유출된 로그인 조합을 다른 서비스에 대입하는 공격이다
- 은행 해킹도 이 수법과 API 권한 검증 허점이 겹쳤다는 분석이 나왔다(공식 원인 조사 중)
- AI는 없던 구멍이 아니라 약한 고리를 찾는 속도를 바꾼다(p.20)
- 로그인이 맞아도 요청마다 권한을 확인해야 한다(p.28)
AI 시대 보안의 기본기를 더 읽고 싶다면 KCBCA Signals 보고서를 확인한다.
KCBCA Signals Vol.1 Issue 1 원문 읽기
참고: KCBCA Signals Vol.1 Issue 1 Rob Goehring(Wisr.ai CEO) p.20 강민승(티냅스 창업자·대표) p.28 보도: 보안뉴스 10/1·10/2·10/3, 데일리시큐 10/2, 전자신문 10/2·10/3, 서울신문 10/4