콜드월렛은 개인키를 인터넷과 분리해 보관하는 지갑 방식이다.
키가 온라인에 닿지 않으니 원격으로 키를 빼 가는 공격은 크게 줄어든다.
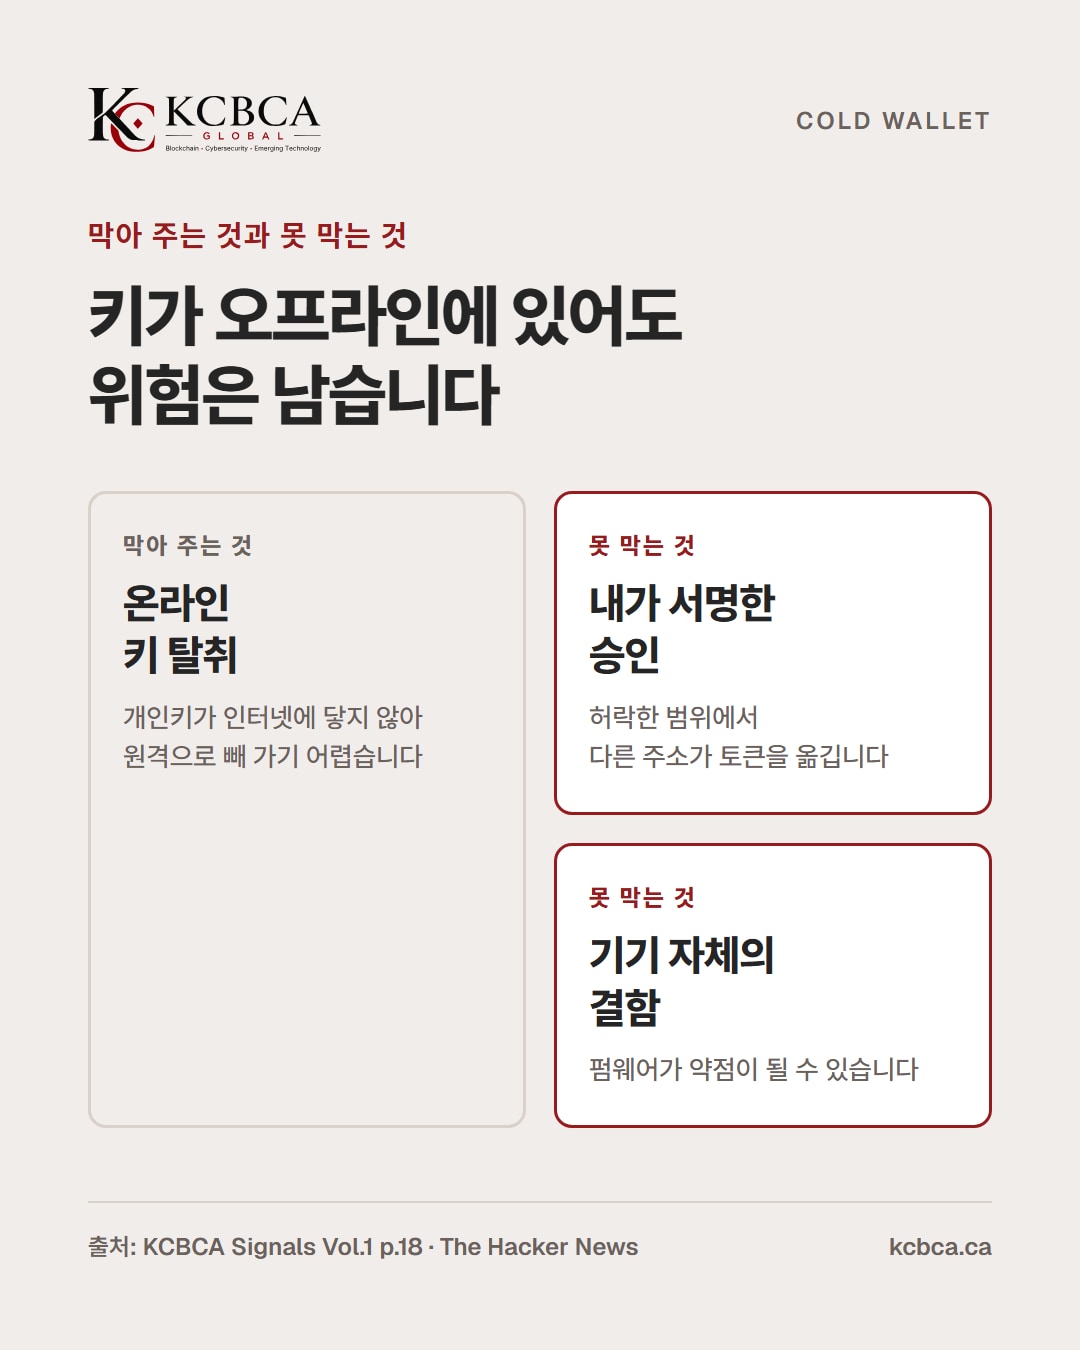
그래도 콜드월렛이 막지 못하는 것이 두 가지 있다.
하나는 내가 직접 서명한 승인이다.
토큰 사용을 잘못 승인하면 키를 비밀로 지켜도 다른 주소가 내 토큰을 쓸 수 있다(p.18).
다른 하나는 기기 자체이다.
2026년 7월에는 한 하드웨어 지갑의 펌웨어 결함으로, 공격자가 기기에 손대지 않고 약 7,000만 달러어치 비트코인을 빼냈다.
대응도 두 갈래이다.
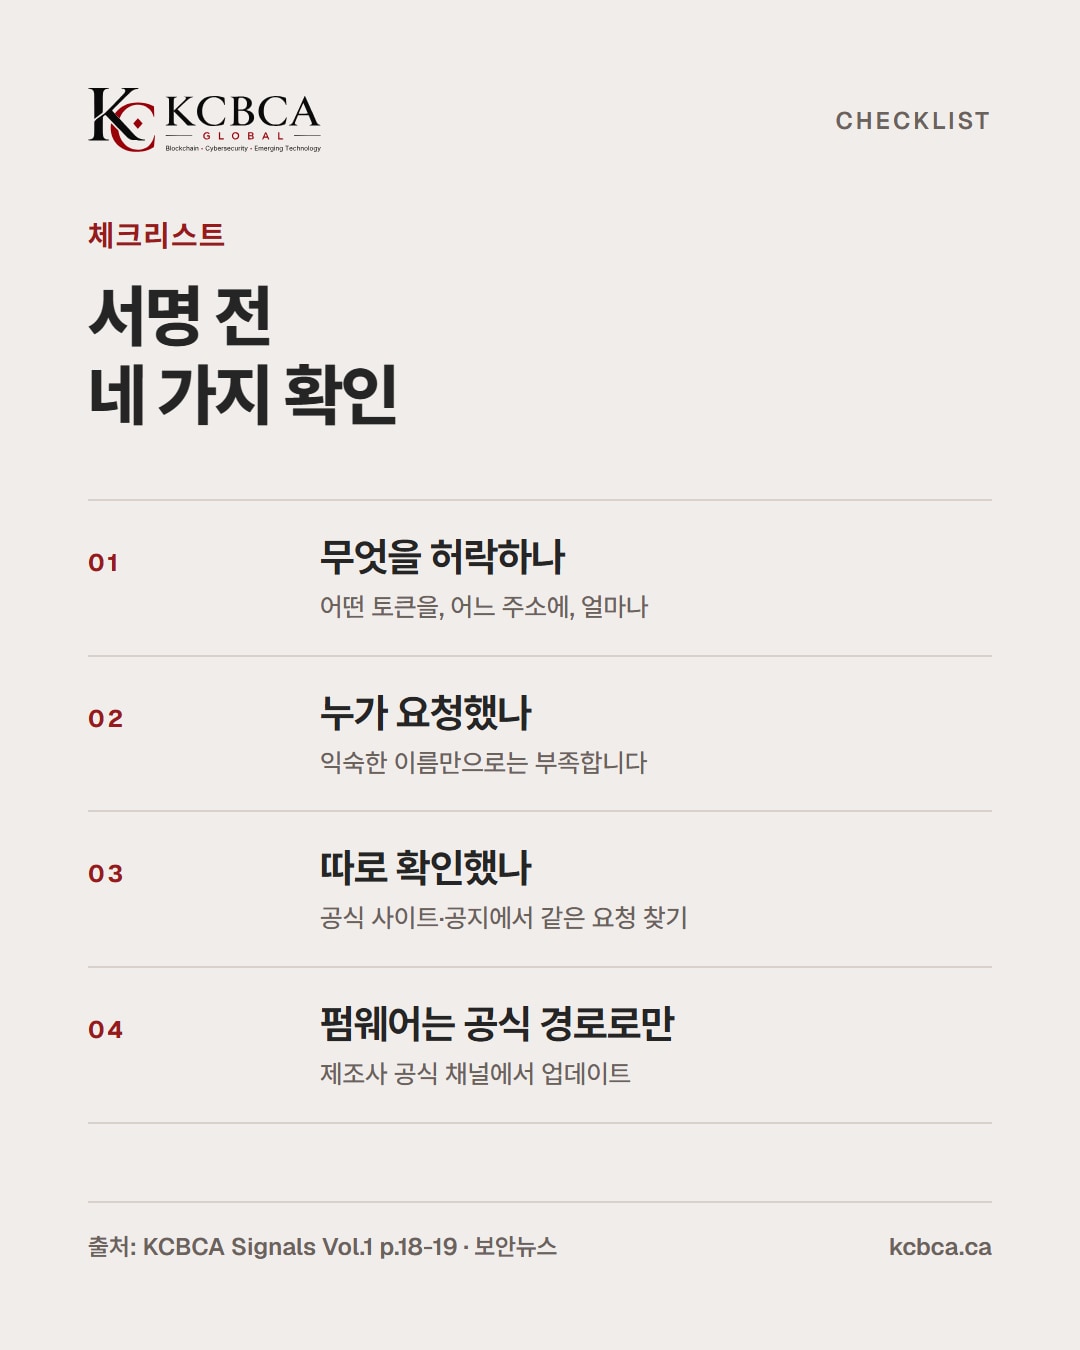
서명 전에는 무엇을 허락하는지 읽고, 요청을 공식 채널에서 따로 확인한다(p.18-19).
기기는 공식 경로로만 업데이트하고, 한 기기에 모든 것을 맡기지 않는다.
KCBCA Signals Vol.1 Issue 1 인터뷰(p.18-19)와 국내외 보도를 바탕으로 정리했다.
콜드월렛 뜻과 핫월렛의 차이
지갑은 개인키를 어디에 두느냐로 나뉜다.
인터넷에 연결된 앱이나 브라우저에 두면 핫월렛, 인터넷과 떨어진 기기나 종이에 두면 콜드월렛이다.
하드웨어 지갑이 대표적인 형태이다.
| 구분 | 콜드월렛 | 핫월렛 |
|---|---|---|
| 개인키 위치 | 인터넷과 분리된 기기·종이 | 인터넷에 연결된 앱·브라우저 |
| 쓰는 방식 | 서명할 때마다 기기에서 확인 | 바로 연결하고 서명 |
| 줄이는 위험 | 온라인 키 탈취 | 상대적으로 약함 |
| 남는 위험 | 내가 서명한 승인, 기기 결함 | 같은 위험에 온라인 키 탈취까지 |
키를 오프라인에 둬도 서명 내용까지 안전해지지는 않는다.
토큰 승인이 넘기는 권한
토큰 승인(approval)은 '이 주소가 내 토큰 중 이것을 이만큼 옮겨도 된다'고 허락하는 서명이다.
서명 버튼은 하드웨어 지갑에서 눌러도, 허락한 내용은 블록체인에 그대로 남는다.
승인을 받은 쪽은 그 범위 안에서 내 개인키 없이도 토큰을 옮길 수 있다.
KCBCA Signals 인터뷰의 기고자는 개인키 보호만으로는 자산 통제권을 잃는 길을 모두 막을 수 없다고 말한다(p.18).
키는 한 번도 새지 않았는데, 일상적인 단계를 밟는다고 믿는 사이 훨씬 큰 권한이 넘어갈 수 있다는 것이다(p.18).
가상 사례: 사칭 메시지에서 승인 요청까지
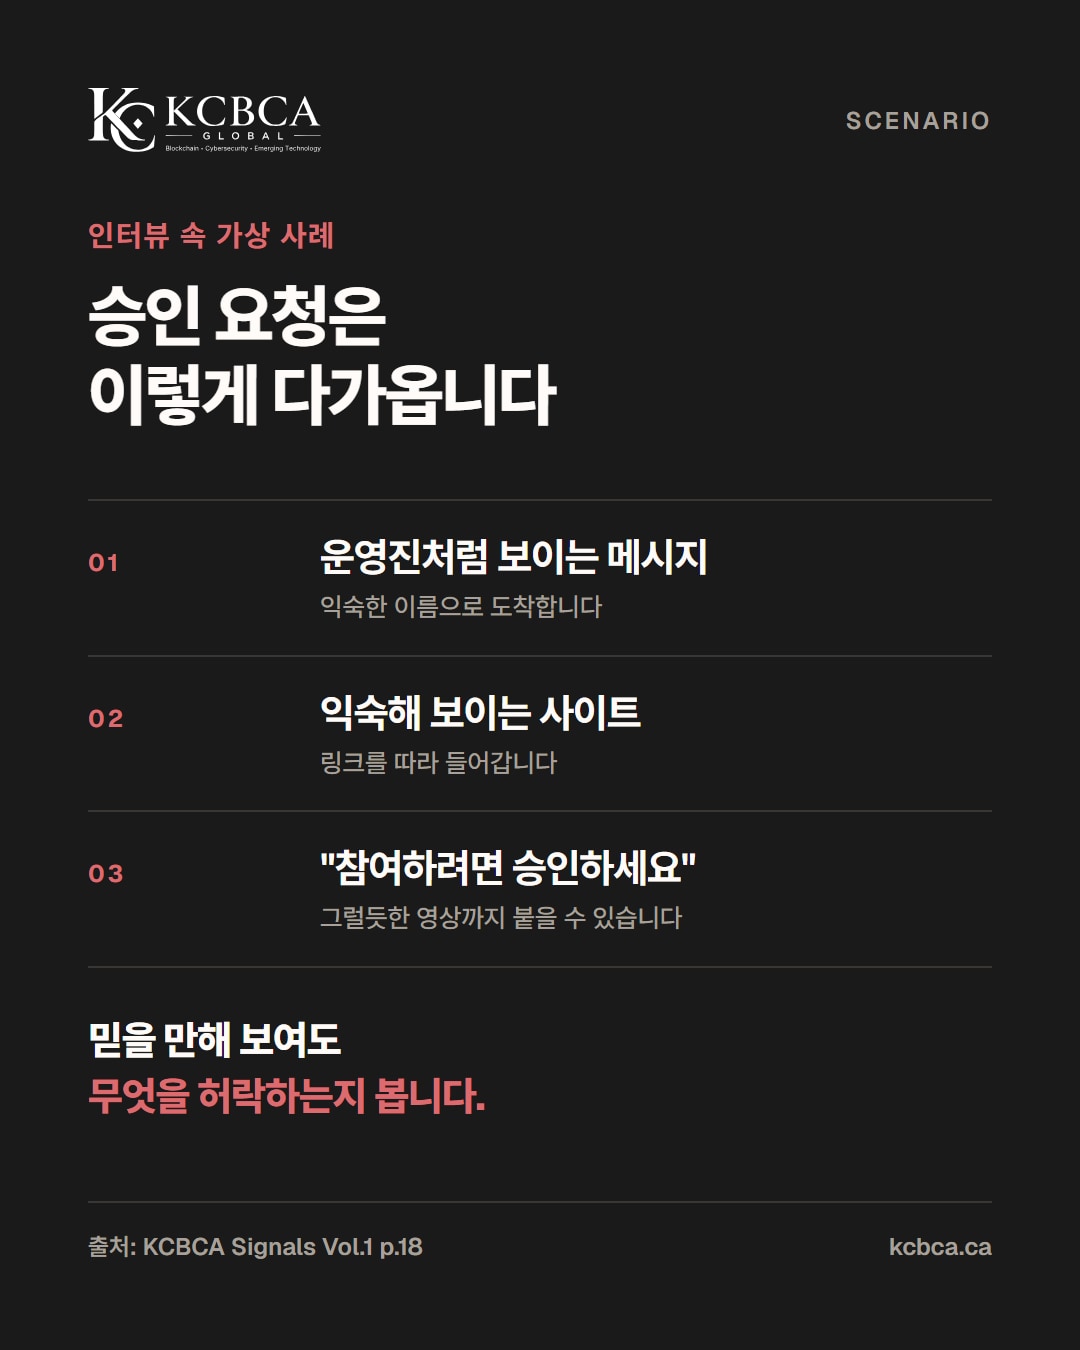
인터뷰에 실린 가상 사례는 이렇게 흘러간다(p.18).
운영진이 보낸 것처럼 보이는 메시지가 온다.
링크를 따라가면 익숙해 보이는 사이트가 나온다.
행사에 참여하려면 무언가를 승인하라고 한다.
프로젝트 관계자가 나오는 영상까지 붙는다.
하나하나는 안심되는 신호이다.
하지만 이런 신호가 쌓이면 실제로 허락하는 내용에서 눈을 떼게 된다(p.18).
기고자는 이를 '사용자 실수'로 끝내지 말고 메시지와 사이트, 승인 화면까지 함께 보자고 한다(p.18).
AI로 만든 사칭 영상과 목소리는 10월 20일 발행하는 「딥페이크 사기」 글에서 이어서 다룬다.
기기도 약점이 된다: 펌웨어 결함 사례
2026년 7월 30일, 41분 동안 비트코인 주소 1,196개에서 1,082.65 BTC (당시 약 7,020만 달러)가 빠져나갔다.
원인은 한 하드웨어 지갑의 펌웨어 결함이었다.
2021년 3월에 들어간 오류로, 복구 구문(시드)을 만들 때 하드웨어 난수 생성기 대신 예측 가능한 소프트웨어 난수 생성기를 썼다.
공격자는 기기에 접근하지 않고 후보 시드를 재현해 공개된 블록체인 주소와 맞춰 봤다(The Hacker News, 2026.8.1).
제조사는 다음 날 긴급 펌웨어를 배포했다.
업데이트만으로는 이미 만든 시드가 고쳐지지 않아 새 시드를 만들어 자산을 옮기라고 안내했다.
보안뉴스(2026.10.2)는 이 사건을 다루며 서로 다른 제조사 기기로 다중서명(멀티시그)을 나누고, 공식 펌웨어 해시값을 상시 검증하라고 권했다.
다만 다중서명도 서명 기기가 모두 같은 결함을 가졌다면 도움이 되지 않는다(The Hacker News).
서명 전 체크리스트
서명 내용과 기기 상태를 함께 확인한다.
| 확인할 것 | 이렇게 본다 |
|---|---|
| 무엇을 허락하나 | 어떤 토큰을, 어느 주소에, 얼마만큼 쓰게 하는지 읽고 제한된 권한인지 넓은 권한인지 구분(p.18-19) |
| 누가 요청했나 | 메시지 속 익숙한 이름이나 영상만으로 믿지 않기(p.18-19) |
| 따로 확인했나 | 요청이 온 메시지 말고 공식 사이트·공지에서 같은 내용 찾기(p.19) |
| 펌웨어는 어디서 | 제조사 공식 경로로만 업데이트하고 공개된 해시값과 대조(보안뉴스) |
| 한 기기에 몰았나 | 큰 자산은 서로 다른 제조사 기기로 다중서명 검토(보안뉴스) |
프로젝트와 지갑이 할 일
이 부담을 사용자에게만 지울 수는 없다.
서명이 필요한 활동이라면 왜 필요한지, 무엇을 허락하는지 설명해야 한다.
프로젝트는 공식 정보를 찾기 쉽게 두고, 예상치 못한 요청을 확인하는 방법을 알려야 한다.
메신저 속 익숙한 이름만으로는 충분하지 않다(p.19).
지갑은 서명 내용을 알아보기 쉽게 구조화해 보여 주고, 제한된 권한과 넓은 권한을 구분해야 한다.
설명은 실제 서명 내용과 일치해야 하며, 깔끔한 화면이 요청의 정당성을 증명하지는 않는다(p.19).
계정 구조가 지원하면 넘긴 권한을 거둘 방법도 필요하다(p.19).
자주 묻는 질문
Q1. 콜드월렛이면 해킹은 안 되나?
온라인에서 키를 빼 가는 공격은 크게 줄지만, 직접 서명한 승인과 기기 결함까지 막지는 못한다.
서명 전 확인과 공식 경로 업데이트를 함께 지켜야 한다.
Q2. 이미 해 준 토큰 승인은 어떻게 취소하나?
대부분 지갑이나 블록 탐색기의 승인 관리 기능에서 허용량을 0으로 바꾸는 거래에 서명해 취소한다.
이 거래에도 수수료가 들고, 이미 빠져나간 자산은 되돌리지 못한다.
정확한 방법은 쓰는 지갑과 블록체인의 공식 문서에서 확인한다.
Q3. 시드 구문은 어디에 보관하나?
인터뷰 밖의 일반 수칙이다.
사진·클라우드·메모 앱에 저장하지 말고 오프라인에 보관하며, 누구에게도 알려주지 않는다.
공식 지원팀도 시드 구문을 묻지 않는다.
한눈에 정리
- 콜드월렛은 온라인 키 탈취를 크게 줄이지만, 내가 서명한 승인은 막지 못한다
- 토큰 승인은 키 없이도 내 토큰을 옮길 권한을 넘긴다
- 펌웨어 결함처럼 기기 자체가 약점이 될 수 있다
- 서명 전에 읽고, 공식 채널로 따로 확인하고, 공식 경로로만 업데이트한다
키를 지키는 것과 권한을 지키는 것은 다른 일이다.
서명하기 전 한 번 더 읽는 습관부터 시작한다.
KCBCA Signals Vol.1 Issue 1 원문 읽기(p.18-19)
참고: KCBCA Signals Vol.1 Issue 1 Jun Ahn(MemeCore CEO), 「AI Impersonation and Trust in Blockchain Communities」 p.18-19 The Hacker News(2026.8.1) · 보안뉴스(2026.10.2) 이 글은 투자 조언이 아니다.