참고리서치
SBOM의 의미와 지속 관리, 도입 점검표
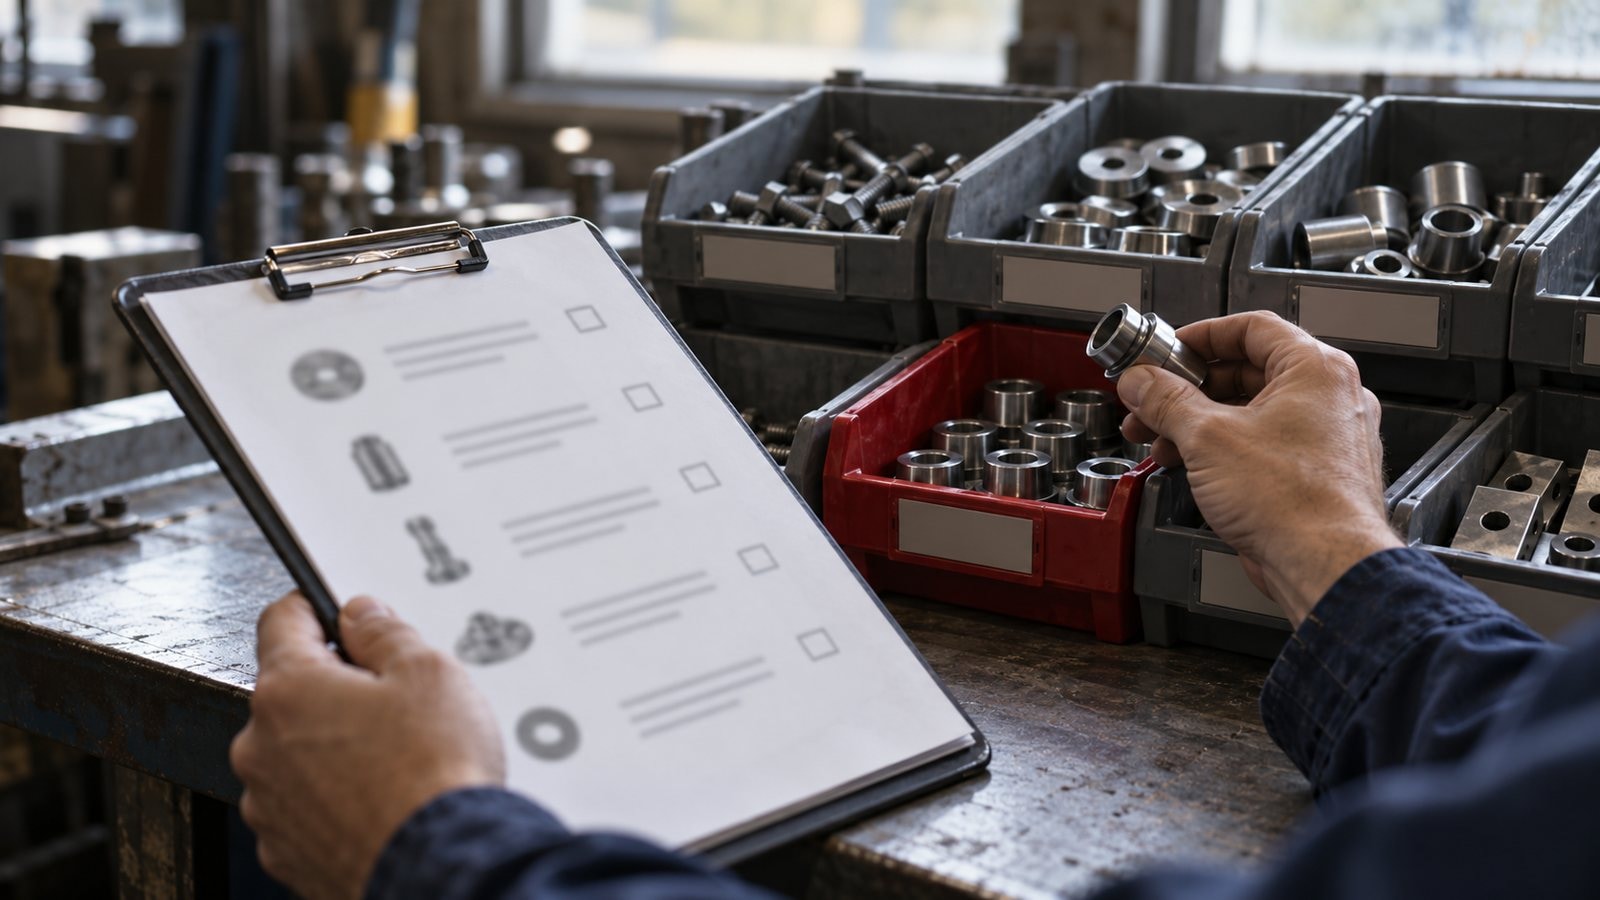
SBOM은 소프트웨어 구성요소와 버전·출처를 기록하는 목록이다. 배포 때마다 갱신하고 증거의 변경·만료를 추적하며, 클라우드·SaaS 등 코드 밖 의존성과 공용 서비스의 집중 위험까지 확인해야 한다.

SBOM은 소프트웨어 구성요소와 버전·출처를 기록하는 목록이다. 배포 때마다 갱신하고 증거의 변경·만료를 추적하며, 클라우드·SaaS 등 코드 밖 의존성과 공용 서비스의 집중 위험까지 확인해야 한다.
공급망 공격은 신뢰받는 협력사와 소프트웨어 연결을 이용한다. AI가 약한 고리를 찾는 속도를 높이는 만큼, 연간 설문 답변을 넘어 접근 범위와 패키지 유입 경로, 최신 보안 증거를 지속적으로 확인해야 한다.